Ransomware Report 2027:
Die Ransomware-Basics sitzen – aber nur 55 Prozent vertrauen ihrer eigenen Abwehr
- Ransomware-Betroffenheit sinkt: rund 18 Prozent der Befragten nach 24 Prozent im Vorjahresreport.
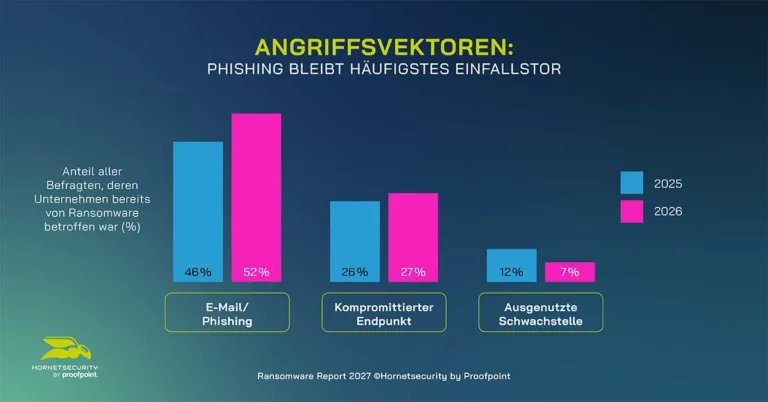
- Ransomware-Vorsorge ist weit verbreitet: 91 Prozent schützen ihre Backups, 84 Prozent haben einen Disaster-Recovery-Plan.
- Phishing bleibt häufigstes Einfallstor: 52 Prozent der Ransomware-Betroffenen nennen E-Mail oder Phishing als Angriffsvektor.
- Security Awareness legt zu: 84 Prozent bieten Trainings an – zehn Prozentpunkte mehr als im vorherigen Bericht.
Hannover, Deutschland (13. Oktober 2026) – Unternehmen sind heute umfassender auf Ransomware-Angriffe vorbereitet als noch vor wenigen Jahren. Doch zwischen vorhandenen Schutzmaßnahmen und dem Vertrauen in deren Wirksamkeit besteht weiterhin eine Lücke. Das zeigt der aktuelle Ransomware Report 2027 von Hornetsecurity by Proofpoint. Trotz der weit verbreiteten Vorsorgemaßnahmen hat lediglich gut die Hälfte der Befragten großes oder sehr großes Vertrauen in die Wirksamkeit der eigenen Ransomware-Schutzstrategie.
Ransomware-Betroffenheit sinkt wieder auf rund 18 Prozent
Gleichzeitig ist der Anteil der Unternehmen, die von einem Ransomware-Angriff auf ihr Unternehmen berichten, gegenüber dem vorherigen Bericht zurückgegangen: Rund 18 Prozent der Befragten geben einen entsprechenden Vorfall an. Im Vorjahresreport waren es 24 Prozent. Damit liegt der Anteil wieder nahe dem zuvor gemessenen Niveau von 18,6 Prozent.
Zentrale Maßnahmen zur Vorbereitung auf Ransomware sind inzwischen in vielen Unternehmen fest etabliert. 84 Prozent verfügen über einen Disaster-Recovery-Plan, im vorherigen Bericht waren es 82 Prozent. 91 Prozent schützen ihre Backup-Speicher vor Ransomware. Gleichzeitig entwickeln sich die Angriffsmethoden weiter.
Phishing bleibt das häufigste Einfallstor
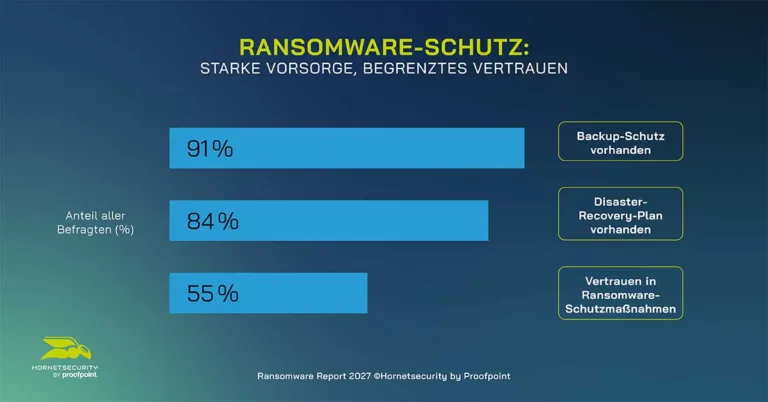
Der Blick auf die Angriffswege zeigt, dass E-Mail oder Phishing als Einfallstor weiterhin an erster Stelle stehen. Unter den Befragten, deren Unternehmen bereits einen Ransomware-Angriff erlebt haben, nennen 52 Prozent E-Mail oder Phishing als Angriffsvektor. Im vorherigen Bericht waren es 46 Prozent. Kompromittierte Endpunkte folgen mit 27 Prozent nahezu unverändert auf dem zweiten Platz; sieben Prozent nennen ausgenutzte Schwachstellen.
Dass Phishing weiterhin so häufig als Einfallstor genannt wird, unterstreicht die zentrale Rolle der Mitarbeiter bei der Ransomware-Abwehr. Dass kompromittierte Endpunkte mit 27 Prozent an zweiter Stelle stehen, zeigt zugleich: Ransomware-Schutz muss über den E-Mail-Posteingang hinausgehen.
Nur wenige Ransomware-Opfer zahlen Lösegeld
Unter den Befragten, deren Unternehmen bereits einen Ransomware-Angriff erlebt hat, geben rund drei Prozent an, dass zur Wiederherstellung ihrer Daten Lösegeld gezahlt wurde.
Der niedrige Anteil unterstreicht die Bedeutung zuverlässiger Wiederherstellungsoptionen. Geschützte Backups und funktionierende Recovery-Prozesse können Unternehmen dabei helfen, nach einem erfolgreichen Angriff auf intakte Daten zurückzugreifen und den Betrieb wieder aufzunehmen.
Daniel Hofmann, CEO von Hornetsecurity by Proofpoint: „Unternehmen haben bei der Ransomware-Vorsorge spürbar aufgerüstet: Geschützte Backups, Disaster Recovery und Security-Awareness-Trainings gehören heute in vielen Unternehmen zum Sicherheitsfundament. Das ist ein wichtiger Schritt. Gleichzeitig sehen wir in unserer täglichen Arbeit, wie schnell Angreifer ihre Methoden weiterentwickeln. Sie nutzen KI, um Täuschungsversuche überzeugender zu gestalten, kombinieren bei Multichannel-Angriffen E-Mail mit anderen Kommunikationswegen oder setzen neue Verschleierungstechniken ein, um Sicherheitsmechanismen zu umgehen. Für Unternehmen heißt das: Ein einmal erreichtes Sicherheitsniveau reicht nicht. Security Awareness, technische Schutzmaßnahmen und Sicherheitsprozesse müssen mit neuen und sich weiterentwickelnden Angriffsmethoden Schritt halten.“
Security-Awareness-Training legt deutlich zu
Auch beim menschlichen Faktor bauen Unternehmen ihre Vorsorge aus. 84 Prozent der Befragten geben an, dass ihr Unternehmen Security-Awareness-Training anbietet. Im vorherigen Bericht waren es 74 Prozent. Der Anstieg um zehn Prozentpunkte zählt damit zu den deutlichsten Veränderungen in der aktuellen Befragung.
Die Entwicklung ist besonders relevant, weil Phishing weiterhin der am häufigsten genannte Angriffsvektor für Ransomware ist. Unternehmen setzen verstärkt darauf, ihre Mitarbeiter auf Cyberbedrohungen vorzubereiten und ihre Erkennungs- und Reaktionsfähigkeit zu stärken.
KI erhöht die Anforderungen an die Ransomware-Abwehr
Gleichzeitig verändern sich die Täuschungsmethoden, auf die Mitarbeiter vorbereitet sein müssen. Das zeigt insbesondere der Blick auf generative KI: 84 Prozent der Befragten geben an, dass GenAI die Sorge ihres Unternehmens vor Cyberangriffen und Ransomware verstärkt hat. Gleichzeitig gehen lediglich neun Prozent davon aus, dass ihre Mitarbeiter einen KI-generierten Phishing- oder Identitätsvortäuschungsversuch sicher erkennen könnten.
Die Ergebnisse zeigen damit eine deutliche Lücke zwischen dem Bewusstsein für KI-bezogene Risiken und dem Vertrauen in die Fähigkeit der Mitarbeiter, entsprechende Täuschungsversuche zu erkennen.
Ransomware-Schutz muss mit den Angriffen Schritt halten
Der Ransomware Report 2027 zeichnet insgesamt ein differenziertes Bild: Die Betroffenheit ist gegenüber dem vorherigen Bericht gesunken und grundlegende Schutzmaßnahmen sind weit verbreitet. Gleichzeitig bleiben Phishing und kompromittierte Endpunkte relevante Angriffswege, während generative KI neue Anforderungen an die Erkennung von Täuschungsversuchen stellt.
E-Mail-Sicherheit, Security Awareness, Identitäts- und Endpoint-Schutz sowie Backup und Wiederherstellung müssen zusammenspielen. Entscheidend ist dabei nicht nur, Angriffe zu verhindern und frühzeitig zu erkennen, sondern im Ernstfall auch schnell reagieren und den Betrieb zuverlässig wiederherstellen zu können.
Über die Studie
Für den Ransomware Report 2027 befragte Hornetsecurity by Proofpoint 400 IT- und Cybersicherheitsexperten zu ihren Erfahrungen mit Ransomware sowie den Schutz- und Wiederherstellungsmaßnahmen ihrer Unternehmen. Die Untersuchung ist die sechste jährliche Ransomware-Umfrage von Hornetsecurity und fand im Juli und August 2026 statt.
Weitere Informationen zum Ransomware Report 2027 finden Sie hier.
Über Hornetsecurity by Proofpoint:
Hornetsecurity by Proofpoint ist der Geschäftsbereich von Proofpoint, der die Hornetsecurity-Produktsuite speziell für Managed Service Provider (MSPs) sowie kleine und mittelständische Unternehmen (KMUs) bereitstellt. Das Unternehmen bietet cloudbasierte Sicherheits-, Compliance-, Backup- und Security-Awareness-Lösungen der nächsten Generation, die Unternehmen und Organisationen jeder Größe auf der ganzen Welt unterstützen. Das Flaggschiffprodukt 365 Total Protection ist die umfassendste Cloud-Sicherheitslösung für Microsoft 365 auf dem Markt. Angetrieben von Innovation und Cybersecurity-Exzellenz, baut Hornetsecurity mit seinem preisgekrönten Portfolio eine sicherere digitale Zukunft und nachhaltige Sicherheitskulturen auf.
Hornetsecurity ist über sein internationales Vertriebsnetz mit über 12.000 Channel-Partnern und MSPs in mehr als 120 Ländern aktiv. Seine Premium-Dienste werden von mehr als 125.000 Kunden genutzt. Weitere Informationen finden Sie unter https://www.hornetsecurity.com/de/.
Medienanfragen
Bitte kontaktieren Sie uns unter [email protected]