Entra ID und Point-in-Time-Wiederherstellung: Umfassende Recovery für moderne MSPs
Viele gehen bei Cloud-IT-Infrastrukturen von bestimmten Annahmen aus: Sie sind (fast) immer online, von überall erreichbar, sicher und geschützt, und der Cloud-Anbieter „kümmert sich darum“.
Wer jedoch einen Schritt zurücktritt und das Gesamtkonzept von Microsoft 365 und Entra ID betrachtet, erkennt: Der Grundpfeiler ist die Identität. Selbst wenn Backups von jedem Dokument, jeder Liste und jeder Konfiguration vorhanden sind, steht der Geschäftsbetrieb still, wenn Administratoren sich nicht anmelden können, Nutzer nicht auf ihre Daten zugreifen können und Anwendungen nicht funktionieren, weil sie sich nicht authentifizieren können.
Auch wenn Entra ID (früher Azure Active Directory, AAD) oft als Speicherort für Nutzer-, Geräte- und Gruppenkonten betrachtet wird, ist es weit mehr als das.
Inhaltsverzeichnis
Anwendungsabhängigkeiten von Entra ID
Jede Anwendung, die in irgendeiner Form in die zugrunde liegende Microsoft 365-Plattform integriert ist (mehr als 700 Microsoft-Anwendungen sowie jede Drittanbieteranwendung, die Administratoren oder Nutzer hinzugefügt haben), speichert wichtige Konfigurations- und Authentifizierungseinstellungen in Entra ID. Ohne diese Einstellungen funktionieren die Anwendungen nicht.
Entra ID steuert außerdem den Zugriff auf freigegebene Teams-Kanäle in anderen Mandanten. Auch alle Conditional Access-Richtlinien, die Anmeldungen riskanter Nutzer oder nicht vertrauenswürdiger Geräte zulassen oder blockieren, befinden sich in Entra ID. Bei Verwendung von Identity Governance werden dort zudem Berechtigungen und Zugriffspakete verwaltet, die Ressourcen und Anwendungen automatisiert den richtigen Nutzern zum richtigen Zeitpunkt zuweisen.
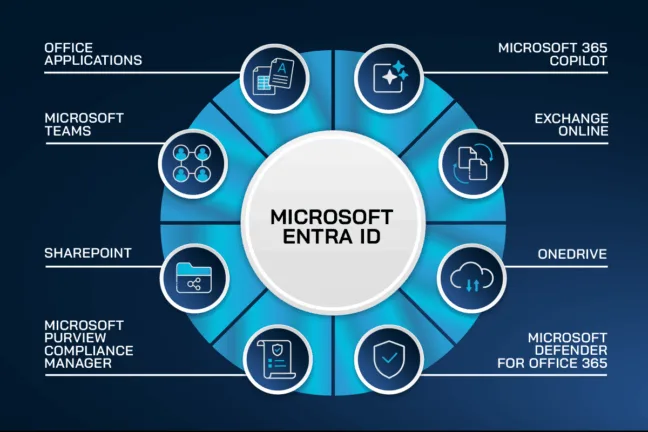
Und Entra ist keine Insel. Die meisten Unternehmen arbeiten hybrid: Windows Server Active Directory vor Ort ist die maßgebliche Datenquelle für Nutzer- und Gruppenkonten, die anschließend mit Entra ID synchronisiert werden.
Viele Organisationen nutzen zudem HR-Systeme für die Ersteinrichtung neuer Nutzer sowie zur Steuerung des Zugriffs auf Anwendungen und Ressourcen.
Historische Ausfälle, die ganze Regionen betrafen
Wer die Anfangszeit von Microsoft 365 miterlebt hat, erinnert sich daran, dass es bei AAD gelegentlich zu großflächigen Ausfällen kam. Diese betrafen ganze Regionen und manchmal sogar den globalen Zugriff für ganze Nutzergruppen über viele Stunden hinweg.
Glücklicherweise sind solche großen Ausfälle heute selten. Microsoft hat die zugrunde liegende Plattform deutlich widerstandsfähiger aufgebaut. Kleinere „Shards“ bedienen weniger Mandanten, und die Backup-Authentifizierung übernimmt nahtlos, wenn die primäre Plattform nicht reagiert.
Dennoch kommt es weiterhin zu Ausfällen. Sie erinnern deutlich daran: Wenn keine Anmeldung möglich ist, funktioniert auch sonst nichts.
Für MSPs, die für die Mandanten anderer Unternehmen verantwortlich sind, ist es daher sinnvoll, dieses Risiko mit geeigneten Backupszu minimieren, statt sich allein auf Microsoft zu verlassen.
Cybersecurity Report 2026
Die Beschleunigung globaler Bedrohungen durch KI
Die größten Risiken für Ihren Entra ID-Mandanten
Umgang mit Plattformausfällen
Jedes Unternehmen muss verschiedene Risiken für seine Identity-Management-Plattform berücksichtigen, denn sie steht im Zentrum aller Vorgänge in der Microsoft-Cloud. Das offensichtlichste Risiko ist ein Ausfall der Plattform selbst.
In dieser Situation bleibt nur, darauf zu warten, dass Microsoft den Dienst wiederherstellt, und in der Zwischenzeit die Kommunikation mit dem Unternehmen zu verwalten (über einen Kanal, der nicht von M365 abhängig ist). Glücklicherweise sind solche Ausfälle sehr selten.
Menschliche Fehler und Fehlkonfigurationen
Wahrscheinlicher sind menschliche Fehler: Ein Administrator löscht versehentlich die falsche Gruppe oder das falsche Benutzerkonto, ändert den Geltungsbereich einer Conditional Access-Richtlinie oder macht einen ähnlichen Fehler. Ein großer Risikofaktor sind Automatisierung und Skripte, bei denen eine kleine Änderung beispielsweise 200 Gruppen statt nur die vorgesehene Gruppe betreffen kann.
Die bösartige Variante davon ist ein Angreifer, der Zugriff auf Ihre Identity and Access Management (IAM)-Lösung erhält, also auf Active Directory, Entra ID oder beides.
Je nach Zugriffsrechten und Zielsetzung (Spionage oder Ransomware) könnte er möglicherweise alle anderen Administratorkonten bis auf das eigene löschen. Oder er erstellt Konten, Dienstprinzipale oder Unternehmensanwendungen, um sich dauerhaften Zugriff zu sichern, falls er entdeckt wird und angenommen wird, dass er aus der Umgebung entfernt wurde.
Gelöschte Nutzer-, Gruppen- und Conditional Access-Richtlinienobjekte werden in einem integrierten „Soft Delete“-Papierkorb 30 Tage lang aufbewahrt. Wer jedoch Administratorzugriff hat, kann Konten auch aus diesen Speicherorten löschen, damit das Unternehmen sie nicht ohne Weiteres wiederherstellen kann.
Schleichende Manipulation und Angriffe auf Backups
Ein weiterer, besonders heimtückischer Ansatz besteht darin, Konten, Gruppenmitgliedschaften und Zugriffsrichtlinien subtil zu verändern und so die Identitätsplattform selbst zu manipulieren. 15 % der Ransomware-Angriffe zielen gezielt auf Backups ab, um das Unternehmen zusätzlich lahmzulegen und die Wahrscheinlichkeit einer Lösegeldzahlung zu erhöhen.
In all diesen Fällen reichen die integrierten Tools für eine vertrauenswürdige Entra ID-Wiederherstellung nicht aus. Für MSPs sind die Auswirkungen sogar noch gravierender. Stellen Sie sich vor, Sie müssten Hunderte Gruppen oder Benutzerkonten sowie deren Beziehungen und Zugriffseinstellungen manuell anhand von Dokumentationen neu zu erstellen. Eine Point-in-Time-Wiederherstellung erledigt dies dagegen mit wenigen Klicks.
Warum Ihr aktuelles Backup eine Lücke lässt
Die meisten Unternehmen sichern ihre lokalen Domain Controller-Server. Doch selbst bei einer hybriden Architektur ist das nur die halbe Lösung. Zwar können Nutzer und Gruppen lokal wiederhergestellt werden (sofern das Backup nicht von Cyberkriminellen manipuliert wurde) und anschließend mit Entra ID synchronisiert werden., jedoch gibt es viele weitere Konfigurationen, die ausschließlich in Entra ID existieren.
Unternehmen, die ausschließlich Entra ID nutzen, verfügen häufig über kein separates Backup ihrer Identitätsplattform. Dadurch entsteht eine erhebliche Sicherheitslücke. Stellen Sie sich vor, Sie verfügen über ein verifiziertes Backup jedes Dokuments in SharePoint und OneDrive sowie jedes Postfachs, können es aber nicht nutzen, weil die Nutzer- und Gruppenkonten mit den entsprechenden Berechtigungen nicht mehr existieren.
Letztlich ist wichtig zu verstehen: Microsoft übernimmt keine Verantwortung für Ihre Daten in Entra ID / Microsoft 365. Aus dem Microsoft Services Agreement:
„Wir bemühen uns, die Dienste betriebsbereit zu halten; jedoch kommt es bei allen Online-Diensten gelegentlich zu Störungen und Ausfällen, und Microsoft haftet nicht für Störungen oder Verluste, die Ihnen dadurch entstehen können. Im Falle eines Ausfalls können Sie möglicherweise Ihre Inhalte oder Daten, die Sie gespeichert haben, nicht wiederherstellen. Wir empfehlen Ihnen, Ihre Inhalte und Daten, die Sie in den Diensten speichern oder mithilfe von Apps und Diensten von Drittanbietern speichern, regelmäßig zu sichern.“ (engl. Original, übersetzt)
Native Tools in Entra ID und ihre Grenzen
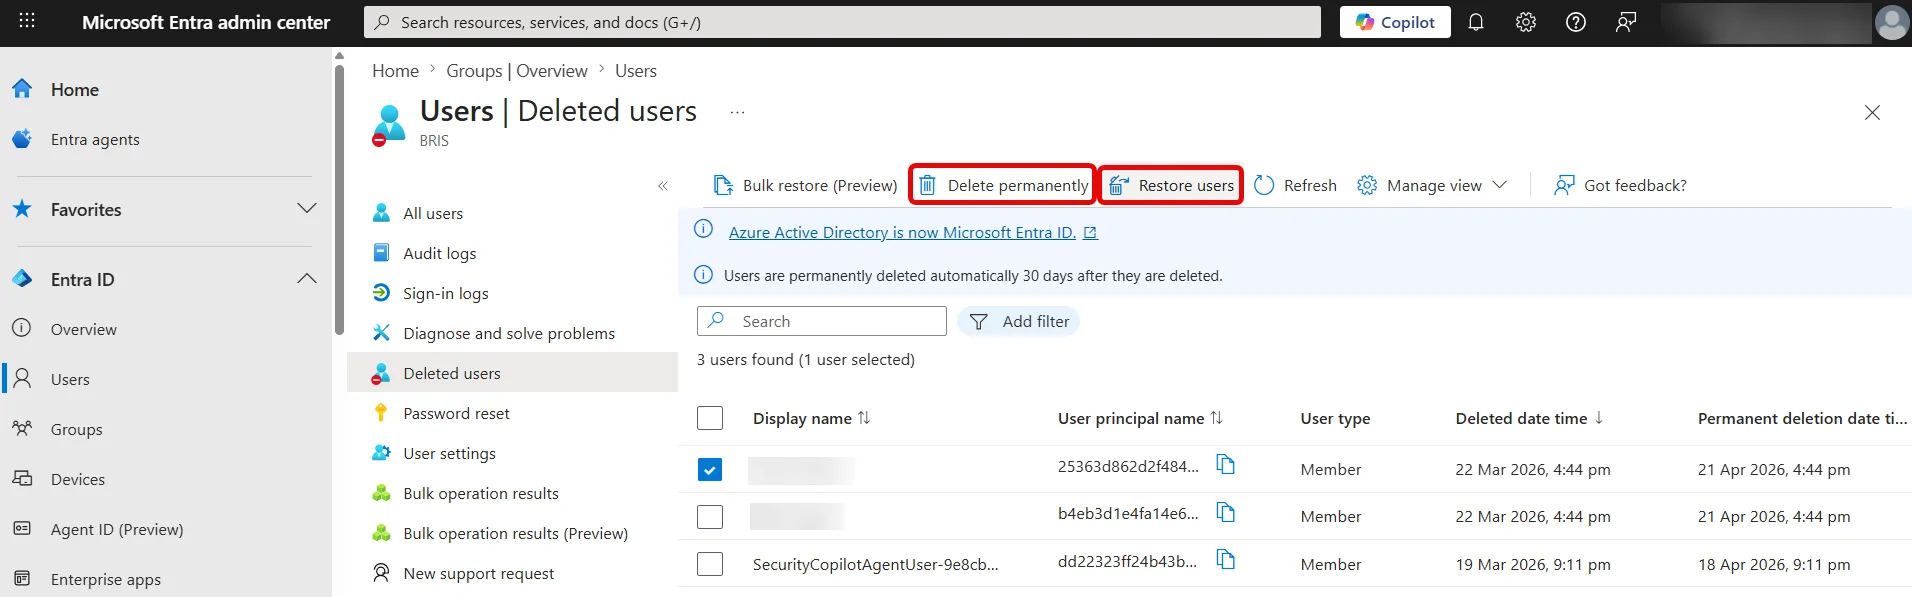
Wie bereits erwähnt, werden Nutzer-, Gruppen- und CA-Richtlinienobjekte nach dem Löschen 30 Tage lang vorübergehend in einem Papierkorb gespeichert. Dies wird als „Soft Delete“ bezeichnet. Danach werden sie endgültig gelöscht. Hier sind einige gelöschte Nutzer zu sehen, zusammen mit der Option, sie wiederherzustellen oder endgültig zu löschen.
Microsoft hat kürzlich den Bereich „Backup and Recovery“ hinzugefügt (zum Zeitpunkt der Erstellung noch in der Vorschau). Die Funktion ist standardmäßig aktiviert, erstellt alle 24 Stunden einen Snapshot, bewahrt diese für fünf Tage auf und ermöglicht es Ihnen, den aktuellen Zustand mithilfe von „Difference Reports“ mit jedem dieser Zeitpunkte zu vergleichen.
Diese Funktion dient nicht der vollständigen Entra ID-Wiederherstellung. Sie soll vielmehr einzelne Änderungen an einem Objekt im Zeitverlauf sichtbar machen und deren Zurücksetzung ermöglichen.
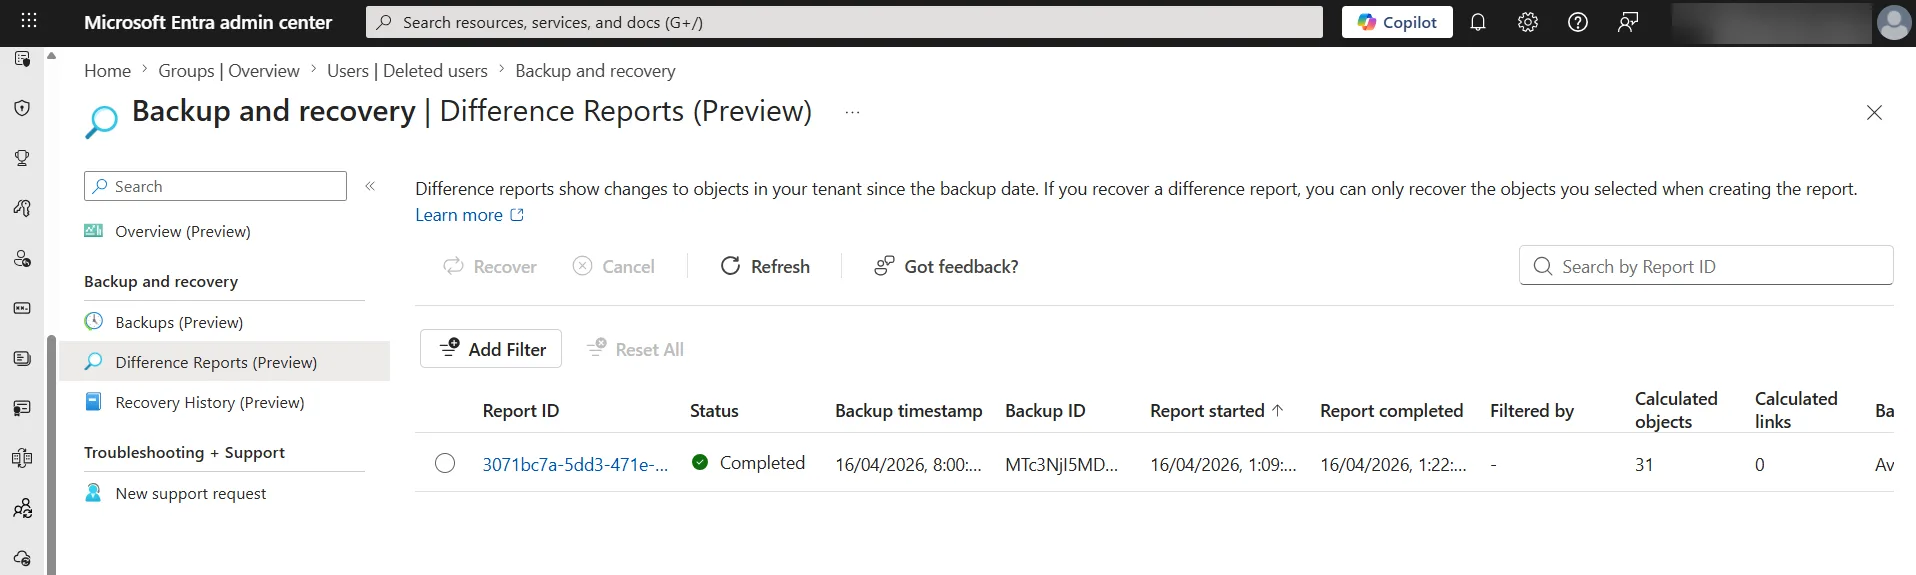
Es ist anzumerken, dass unklar ist, ob diese Funktion bei allgemeiner Verfügbarkeit Teil teurer Lizenzmodelle sein wird. Ebenso unklar ist, ob ein längerer Rückblick als fünf Tage oder häufigere Backups als einmal alle 24 Stunden verfügbar sein werden.
Besonders problematisch ist jedoch, dass diese Backups in der Plattform selbst gespeichert werden. Gibt es ein Problem mit Entra ID, lässt sich diese Funktion nicht zur Wiederherstellung nutzen.
Das ist vergleichbar damit, Backup-Bänder neben dem Server aufzubewahren und überrascht zu sein, dass eine Wiederherstellung unmöglich ist, wenn beides gestohlen oder bei einem Gebäudebrand zerstört wird.
Einführung in die Entra ID-Wiederherstellung
Ein echtes Backup erstellt eine Kopie aller Daten und speichert sie getrennt vom Produktionsquellsystem. Früher erfolgte dies über Band- oder Festplatten-Backups, die an einen externen Standort gebracht wurden. Wenn es ein Problem mit den Quelldaten gab, konnten sie aus sicheren Backups wiederhergestellt werden.
Heute werden selbst lokale Server häufig in die Cloud gesichert. Das erfüllt weiterhin die Kriterien: Werden Server zerstört oder kompromittiert, existiert eine Kopie in einem anderen System. Wie gezeigt, sind die nativen Tools in Entra ID jedoch keine Backup-Lösungen in diesem Sinne. Sie bieten eher eine Mindestfunktionalität und setzen voraus, dass die zugrunde liegende Plattform verfügbar ist.
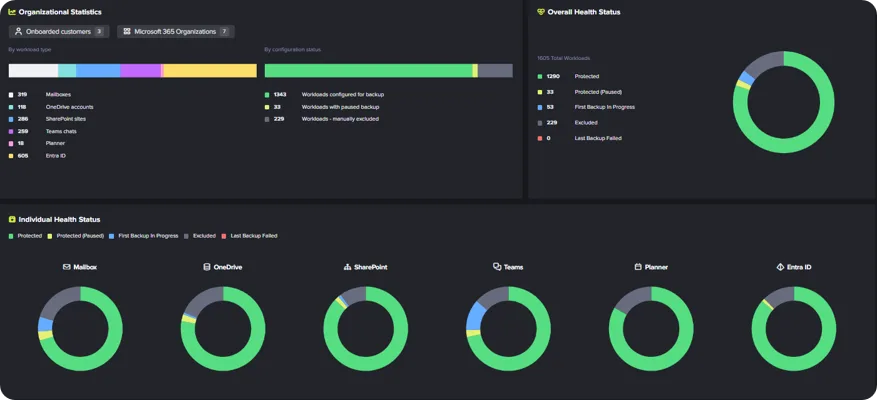
Hornetsecuritys 365 Total Backup verfolgt einen anderen Ansatz. Jedes Postfach, jeder Teams-Chat, jeder Planner-Gruppenplan, jedes OneNote-Dokument, OneDrive for Business und jede SharePoint-Website wird mehrmals täglich gesichert und in unserer privaten Cloud gespeichert. Diese nutzt mehrere Rechenzentren zum Schutz vor Ausfällen sowie unveränderlichen Speicher, geschützt durch AES-Verschlüsselung mit 256 Bit.
Diesen Schutz erweitern wir auf Entra ID-Nutzer- und Gruppenkonten, die für die Entra ID-Wiederherstellung auf dieselbe Weise gesichert und geschützt werden. Die Aufbewahrungsdauer kann auf bis zu 10 Jahre festgelegt werden.
Gelöschte oder kompromittierte Nutzerkonten können einzeln oder gesammelt wiederhergestellt werden. Dabei besteht die Möglichkeit, für alle das gleiche temporäre Passwort zurückzusetzen oder jedem wiederhergestellten Nutzer ein individuelles Passwort zuzuweisen.
Gruppenbasierte Lizenzierung wird nicht wiederhergestellt. Gastkonten können exportiert, aber nicht automatisch wiederhergestellt werden. Das Backup von Conditional Access-Richtlinien wird ebenfalls in Kürze verfügbar sein.
Wie es sich für eine Enterprise-Backup-Lösung gehört, gibt es Self-Service für Endnutzer zur Wiederherstellung von Postfächern oder einzelnen Elementen sowie von Dokumenten in OneDrive und OneNote-Notizbücher. Auf administrativer Seite sind zwei Administratorkonten erforderlich, um Backups zu löschen, zu ändern oder zu deaktivieren oder Aufbewahrungszeiträume anzupassen – nach dem Vier-Augen-Genehmigungsprinzip.
365 Total Backup bietet unbegrenzten Speicherplatz. Der aktuelle Wiederherstellungsprozess ermöglicht außerdem eine vollständige Wiederherstellung aller Nutzer oder Gruppen pro Workload. Das bedeutet, dass jeder Workload, etwa Postfach, Teams-Chat, Planner, OneNote, OneDrive und SharePoint, separat wiederhergestellt werden kann.
Die Stärke von Point-in-Time-Wiederherstellung und Datensouveränität
Nutzer- und Gruppenobjekte können auf jeden gespeicherten Wiederherstellungspunkt zurückgesetzt werden. Dazu gehören Metadaten und Beziehungen, was sowohl für Unternehmen als auch Benutzer einen nahtlosen Ablauf gewährleistet. Das ist Disaster Recovery für Identitäten in der Praxis.
Für Audits und Compliance (sowohl die DSGVO als auch HIPAA verlangen, dass Daten außerhalb der primären Cloud-Umgebung abrufbar und übertragbar sind) können Backup-Daten für Berichte problemlos abgerufen und exportiert werden.
Die wahre Stärke von 365 Total Backup liegt darin, Identitäten auf einer separaten Plattform zu sichern (die Region wählen Sie selbst). Dadurch ist Ihre Datensouveränität gewährleistet, zusammen mit der Wiederherstellung Ihrer Dokumente und E-Mails.
Schützen Sie die Identität als Herzstück Ihres Unternehmens
Ein Backup, das nur Dateien speichert, erledigt nur die halbe Aufgabe. Sorgen Sie dafür, dass Ihre Organisation seine Benutzer und Gruppen mit einem einzigen Klick wiederherstellen kann. Mit 365 Total Backup erhalten Sie:
- Umfassende Entra ID-Wiederherstellung: Stellen Sie gelöschte Nutzer und Gruppen einschließlich Metadaten und Beziehungen direkt in Ihrem Mandanten wieder her.
- Echte Datensouveränität: Vermeiden Sie den Single Point of Failure durch redundanten, unabhängigen Speicher außerhalb des primären Cloud-Anbieters.
- Einfache Skalierbarkeit: Profitieren Sie von unbegrenztem Speicherplatz und einem transparenten All-inclusive-Preismodell, das mit Ihrem Unternehmen wächst.
- Robuste Kontinuität: Nutzen Sie Point-in-Time-Wiederherstellung, um Massenlöschungen oder Ransomware-Angriffe innerhalb von Sekunden rückgängig zu machen.
Wenn Sie bereit sind, Ihren Mandanten und Ihre Identitätsinfrastruktur abzusichern, vereinbaren Sie noch heute eine Demo und erfahren Sie, wie Hornetsecurity Ihnen hilft, Zeit zu sparen und Ihre wertvollsten Ressourcen zu schützen.
Das MSP Playbook 2026
Das MSP Playbook bietet MSPs praxisnahe Strategien, um in verschiedenen Geschäftsbereichen effizienter zu arbeiten und in unserer schnelllebigen Branche wettbewerbsfähig zu bleiben.
Fazit: Total Backup bedeutet volle Kontrolle
Wenn Ihre Identitätsplattform nicht funktioniert, kann niemand arbeiten. Angreifer wissen, dass Identität in den meisten Organisationen ein Schwachpunkt ist. Deshalb steht sie im Mittelpunkt vieler Angriffe. Ist der Zugriff einmal erlangt, sind die Ausweitung von Berechtigungen und die Möglichkeit, andere Administratoridentitäten zu beeinflussen, entscheidend für den Erfolg.
Der einzige Weg, das gesamte System vollständig zu schützen – nicht nur Dokumente und Daten –, besteht darin, die Identitätsplattform gemeinsam mit den Daten zu schützen. Microsoft sorgt für Produktivität, Hornetsecurity sorgt für Ausfallsicherheit und ermöglicht die Wiederherstellung nach einem vollständig kompromittierten Mandanten.
365 Total Backup leistet genau das und bietet eine Wiederherstellung von Entra ID, die an einem sonst womöglich katastrophalen Tag den entscheidenden Unterschied machen kann.
FAQ
Welchen Risiken ist ein Unternehmen mit Entra ID ausgesetzt?
Organisationen sind Risiken wie Ausfällen, menschlichen Fehlern wie versehentlichen Löschungen und potenziell böswilligen Angreifern ausgesetzt, die den Zugriff auf Identity-Management-Lösungen kompromittieren könnten. Derzeit enthält Microsoft 365 keine native Funktion für eine vollständige Entra ID-Wiederherstellung. Diese ist jedoch entscheidend, da das Identity Management im Zentrum aller Cloud-Abläufe steht.
Welche Vorteile bietet die Point-in-Time-Wiederherstellung für Organisationen?
Point-in-Time-Wiederherstellung ermöglicht es Organisationen, Nutzer- und Gruppenobjekte zusammen mit ihren Metadaten und Beziehungen wiederherzustellen. So wird im Falle von Löschungen oder Angriffen eine nahtlose Wiederherstellung gewährleistet.
Was zeichnet den 365 Total Backup-Ansatz von Hornetsecurity aus?
Hornetsecuritys 365 Total Backup erstellt separate, umfassende Backups aller Daten, einschließlich Nutzerkonten und Konfigurationen, und speichert sie bis zu 10 Jahre lang in einer sicheren, unveränderlichen Umgebung.