Cybersicherheit in Logistik, Distribution und Transport: So schützen Sie Ihre Lieferkette rund um die Uhr
Cybersicherheit in der Logistik ist längst kein untergeordnetes IT-Thema mehr, sondern eine wesentliche Voraussetzung für reibungslose Geschäftsabläufe. Diese Veränderung betrifft Betreiber, Distributoren, Spediteure und Lagerhäuser gleichermaßen. Cybersicherheit ist entscheidend, um die Verfügbarkeit von Systemen sicherzustellen, die Unversehrtheit von Sendungen zu wahren und das Vertrauen der Kunden zu stärken.
Da sich die Transportsysteme in der Luftfahrt, der Schifffahrt, im Schienen- und Straßenverkehr sowie in Lagerhäusern zunehmend digitalisieren, kann bereits ein einziger Cyberangriff sowohl den physischen Transport als auch den digitalen Datenfluss unterbrechen.
Die Logistikbranche ist stark auf präzise Zeitabläufe, gute Koordination und verlässliche Informationen angewiesen. Verzögerungen bei Zolldokumenten, kompromittierte E-Mails von Lieferanten oder manipulierte Routeninformationen können Störungen auslösen, die nicht nur ein Unternehmen, sondern gleich mehrere betreffen.
Dieser Logistikleitfaden von Hornetsecurity beleuchtet die aktuelle Cybersicherheitslage der Branche, zeigt die vielfältigen Risiken auf, erläutert den Einfluss von KI und stellt praktische Maßnahmen vor, die einen reibungslosen Warenfluss unterstützen.
Inhaltsverzeichnis
Warum Logistik, Distribution und Transport besonderen Cyberrisiken ausgesetzt sind
Vernetzte Lieferketten bedeuten gemeinsame Risiken
Für die Cybersicherheit in der Logistik gilt: Kein Beteiligter agiert isoliert. Transportunternehmen, Spediteure, externe Logistikdienstleister, Lagerhäuser, Zollsysteme, Häfen, Lieferanten, Händler und Kunden tauschen laufend Informationen über E-Mails, Portale, APIs, Cloud-Dienste und mobile Geräte aus.
Diese Vernetzung macht Lieferketten effizienter, bedeutet aber auch, dass eine einzige Schwachstelle als Einfallstor für Angriffe auf das gesamte Netzwerk dienen kann.
Widerstandsfähige Lieferketten aufzubauen, ist deshalb sowohl eine technische als auch eine organisatorische Aufgabe. Ein Logistikunternehmen kann seinen eigenen Microsoft-365-Tenant umfassend absichern und dennoch gefährdet sein, etwa durch einen kompromittierten Transportpartner, ein unzureichend verwaltetes Lieferantenkonto oder eine schlecht abgesicherte Anbindung an ein Lagerverwaltungssystem. Cybersicherheit in der Logistik muss daher über die Grenzen des eigenen Unternehmens hinausgehen.
Cybersecurity Report 2026
Die Beschleunigung globaler Bedrohungen durch KI
Systemverfügbarkeit ist hier besonders entscheidend
Ausfallzeiten sind in jeder Branche problematisch. In der Logistik sind ihre Auswirkungen jedoch besonders gravierend: Systemstörungen können Sendungen verzögern, Anschlussverbindungen verhindern, Fahrzeuge zum Stillstand bringen und Lager überlasten. Deshalb muss Cybersecurity in der Logistik immer auch im Zusammenhang mit der Geschäftskontinuität und der zuverlässigen Erbringung von Dienstleistungen betrachtet werden.
Sie ist eine geschäftskritische Priorität und darf nicht allein als Compliance-Aufgabe verstanden werden.
Letztlich geht es beim Schutz von Systemen nicht nur um die Einhaltung von Vorschriften, sondern darum, den Logistikbetrieb aufrechtzuerhalten und die Kundenzufriedenheit sicherzustellen.
Das digitale Lager und die vernetzte Fahrzeugflotte
Die Digitalisierung von Lagerhäusern erhöht die Sicherheitsanforderungen
Moderne Lagerhäuser nutzen zahlreiche Systeme, die Transparenz und Warenumschlag verbessern, darunter:
- Lagerverwaltungssysteme (Warehouse Management Systems, WMS)
- Robotik
- intelligente Förderanlagen
- vernetzte Kameras
- mobile Handscanner
- mobile Apps
- Cloud-Dashboards
- zunehmend automatisierte Arbeitsabläufe
Darin liegt eine der zentralen Herausforderungen für die Cybersicherheit von Logistikunternehmen: Die Digitalisierung erhöht gleichzeitig die Geschwindigkeit und die Komplexität der Prozesse.
McKinsey hat festgestellt, dass die meisten befragten Führungskräfte der Logistikbranche in den kommenden drei Jahren mindestens zehn zusätzliche digitale Anwendungsfälle einführen wollen. Das verdeutlicht, in welche Richtung sich die Branche entwickelt. Gleichzeitig erklärt es, warum bewährte Cybersicherheitsmaßnahmen in der Logistik heute strengere Identitätskontrollen, einen besseren Überblick über IT-Ressourcen und ein konsequenteres Änderungsmanagement für Lagersysteme umfassen müssen.
RFID, GPS und Telematik schaffen Transparenz, vergrößern aber die Angriffsfläche
RFID, GPS und Flottentelematik sind für Unternehmen unverzichtbare Hilfsmittel. Mit ihnen können Teams Güter verfolgen, Lieferprozesse verbessern, Routen optimieren und bei Problemen schnell reagieren. Je stärker Unternehmen jedoch auf korrekte Daten angewiesen sind, desto wichtiger ist es, Risiken wie Manipulation und Betrug zu berücksichtigen.
Da RFID, GPS und Telematik maßgeblich zur betrieblichen Effizienz beitragen, müssen Unternehmen besonders auf Bedrohungen achten, die die Integrität dieser Daten beeinträchtigen können.
Ein fehlerhaftes Standortsignal, kompromittierte Gerätezugangsdaten oder eine gefälschte Zustellmeldung sind mehr als bloße IT-Probleme. Sie können zu Fehlentscheidungen vor Ort, Verzögerungen bei der Übergabe oder kostspieliger Unklarheit darüber führen, wo sich Waren tatsächlich befinden.
Cybersecurity in der Logistik muss daher sowohl die Systeme als auch die Integrität der von ihnen erzeugten Betriebsdaten schützen.
Die größten Herausforderungen für die Cybersicherheit: Worauf Logistikverantwortliche achten müssen
Phishing, Business Email Compromise und Angriffe auf Identitäten
E-Mails gehören nach wie vor zu den einfachsten Einfallstoren für Angriffe auf die Logistikbranche. Das liegt nahe: Rechnungen, Routenänderungen, Zolldokumente, Liefertermine, Lieferantenanfragen und Kundenanliegen erfordern eine schnelle Kommunikation. Angreifer wissen, dass bereits kleine Manipulationen in der Kommunikation erhebliche betriebliche Fehler auslösen können.
Häufig sind Identitätsmissbrauch, kompromittierte Konten und täuschend echt wirkende gefälschte Nachrichten im Spiel. Scheinbar kleine Vorfälle wie fingierte Zustellbenachrichtigungen oder irreführende Rechnungen können schwerwiegende Folgen haben.
Ransomware und Erpressung bei zeitkritischen Abläufen
Ransomware-Angriffe sind eine anhaltende Bedrohung, insbesondere für Unternehmen, die auf Terminplanung, Routensteuerung, Zollinformationen und Bestandsverwaltung angewiesen sind. Ihre Auswirkungen können gravierend sein: Störungen in Dispositionssystemen oder Lagerabläufen führen unter Umständen zu verspäteten Lieferungen und verpassten Fristen.
Um die Lieferkette widerstandsfähiger zu machen, müssen wir neben der Prävention auch Wiederherstellungsverfahren, Backup-Lösungen und Strategien zur Reaktion auf Sicherheitsvorfälle berücksichtigen. Ebenso wichtig ist es, geschäftskritische Systeme eindeutig zu identifizieren.
Denken Sie daran: Zeitnahe Patches sind unerlässlich, reichen allein aber nicht aus. Sorgen Sie deshalb für Prozesse, mit denen alle kritischen Systeme kontinuierlich aktualisiert werden.
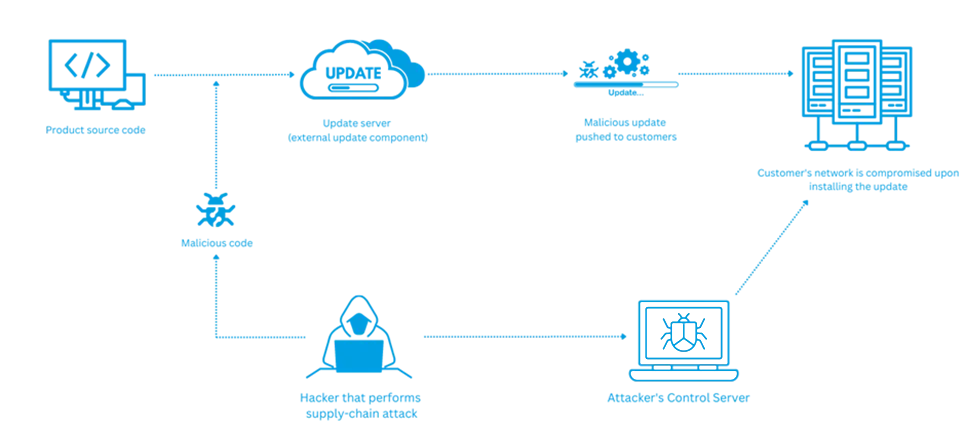
Kompromittierte Lieferketten und Risiken durch Drittanbieter
Angreifer nehmen zunehmend vertrauenswürdige Lieferanten und Dienstleister ins Visier, weil eine einzige Sicherheitsverletzung mehrere Unternehmen gleichzeitig treffen kann. Transport- und Distributionsunternehmen sind aufgrund ihrer eng verflochtenen Vertrauensbeziehungen und des ständigen Zeitdrucks besonders anfällig.
Um die Cybersicherheit zu verbessern, sind klare Vorgaben für das Lieferantenmanagement, regelmäßige Prüfungen der Zugriffsrechte, eine konsequente Segmentierung und eindeutig geregelte Zuständigkeiten für Drittanbieterintegrationen erforderlich.
Wirksame Lieferkettensicherheit bedeutet nicht nur, zuverlässige Partner auszuwählen. Sie setzt auch voraus, die Handlungsmöglichkeiten potenziell kompromittierter Konten gezielt einzuschränken.
Der Einfluss von KI auf die Cybersicherheit in der Logistik
Wie Angreifer KI einsetzen
KI ersetzt herkömmliche Angriffsformen nicht, sondern macht sie wirkungsvoller. Bedrohungsakteure können heute überzeugendere Phishing-E-Mails erstellen, Betrugsnachrichten in mehrere Sprachen übersetzen und täuschend echte Dokumente fälschen. Gerade in kommunikationsintensiven Branchen wie dem Transportwesen entstehen dadurch erhebliche Risiken. Wie andere Branchen ist auch der Transportsektor von zunehmendem KI-gestütztem Betrug betroffen.
Der Cybersicherheitsbericht der NMFTA von 2026 benennt zentrale Risiken für Lkw-Flotten und Transportbetriebe, darunter die Zunahme KI-gestützten Phishings, digital unterstützten Frachtdiebstahl und Bedrohungen für IoT-vernetzte Betriebsmittel.
Wie Unternehmen KI zur Abwehr nutzen sollten
Unternehmen sollten KI durchaus zur Verteidigung einsetzen, dabei aber realistische Erwartungen haben. KI kann dabei helfen, Anomalien zu erkennen, Warnmeldungen zu priorisieren, Postfächer zu schützen, Verhaltensmuster zu analysieren und die Ersteinschätzung von Sicherheitsvorfällen zu beschleunigen.
Sie kann Muster sichtbar machen, die sonst unentdeckt blieben, wenn Teams große Mengen an Protokollen oder Postfachaktivitäten auswerten müssen. KI allein ist jedoch keine vollständige Sicherheitslösung. Am wirksamsten ist sie innerhalb eines mehrschichtigen Sicherheitskonzepts, das weiterhin sichere Konfigurationen, Multi-Faktor-Authentifizierung, Backups, Segmentierung und Schulungen zur Sensibilisierung der Mitarbeiter umfasst.
Die Cybersicherheit in der Logistik profitiert davon, wenn Menschen, Prozesse und Technologie aufeinander abgestimmt sind. Ohne klare Abläufe erzeugt selbst hochentwickelte Automatisierung nur zusätzliche Meldungen auf einem aufwendigeren Dashboard.
Eine praxisnahe Sicherheitsstrategie für die Logistikbranche
Zuerst die Zusammenarbeit und Kommunikation absichern
Für viele Logistikunternehmen bleibt die Ebene der Zusammenarbeit und Kommunikation der schnellste Angriffsweg. Dazu gehören Microsoft 365, E-Mails, gemeinsam genutzte Dokumente, die Kommunikation mit Partnern und Benutzeridentitäten. Ihre Absicherung zählt deshalb zu den wichtigsten Cybersicherheitsmaßnahmen in der Logistik. Setzen Sie auf:
- phishingresistente Multi-Faktor-Authentifizierung (MFA),
- Kontrollen für privilegierte Zugriffsrechte,
- Schutz der eigenen Domains,
- sichere E-Mail-Filterung und
- strenge Verwaltung von Zugriffsrechten.
Der Security Awareness Service von Hornetsecurity spielt dabei eine wichtige Rolle. Mitarbeiter in Betrieb, Finanzabteilung, Disposition und Kundenservice stehen ständig unter Zeitdruck, den Angreifer gezielt ausnutzen können. Schulungen helfen ihnen, Identitätsmissbrauch, Dokumentenbetrug, verdächtige Links und ungewöhnliche Anfragen zu erkennen und so kostspielige Fehler zu vermeiden.
Die Geschäftskontinuität absichern
Cybersicherheit muss in der Logistik vor allem sicherstellen, dass der Betrieb weiterläuft. Mit wirksamen Backup- und Wiederherstellungsplänen, klaren Abläufen für die Reaktion auf Sicherheitsvorfälle und Maßnahmen zur Aufrechterhaltung des Geschäftsbetriebs lassen sich schwierige Situationen bewältigen, ohne dass daraus lang anhaltende Betriebsstörungen entstehen. Ziel ist nicht, jeden Vorfall zu verhindern, sondern wichtige Dienste schnell wiederherzustellen und Betriebsunterbrechungen zu begrenzen.
Transparenzlücken zwischen IT, OT und Partnersystemen schließen
Für Lagertechnik, Flottensysteme, Büroanwendungen und Lieferantenplattformen sind häufig unterschiedliche Teams zuständig. Das ist normal. Probleme entstehen jedoch, wenn ein übergreifender Überblick fehlt. Abhilfe schaffen eine bessere Erfassung der IT- und OT-Ressourcen, ein strukturiertes Risikomanagement für Anbieter, klar abgegrenzte Verantwortungsbereiche und eindeutige Zuständigkeiten.
Eine wirksame Strategie für widerstandsfähige Lieferketten geht über ein grundlegendes Sicherheitsprogramm hinaus. Sie stimmt Schutzmaßnahmen auf die betrieblichen Anforderungen ab und berücksichtigt kritische Systeme, Identitäten und mögliche Sicherheitsprobleme. So stärkt sie gezielt die Widerstandsfähigkeit der Lieferkette, statt lediglich weitere Tools einzuführen.
Wie Hornetsecurity die Cyberresilienz von Logistikunternehmen stärkt
Hornetsecurity bietet Logistikunternehmen eine integrierte Lösung für Microsoft-365-Sicherheit, Governance, Risk and Compliance (GRC) sowie Backups.
Unser Portfolio 365 Total Protection umfasst wichtige Tools, um Risiken zu steuern, Compliance-Anforderungen zu erfüllen und Daten zu sichern.
Besonders Plan 4 eignet sich für Unternehmen, die ihren Datenschutz und ihre Datensicherheit verbessern möchten. Nutzen Sie die Gelegenheit, Ihr Unternehmen für die Zukunft sicherer aufzustellen.
E-Mail-Sicherheit, Identitätsschutz und Sicherheitsbewusstsein
- Advanced Threat Protection (ATP) analysiert potenziell schädliche Anhänge und Links, bevor sie im Posteingang ankommen, und verbessert so das Sicherheitsniveau.
- DMARC und die Überprüfung der Empfängeradressen senken das Risiko von Markenidentitätsmissbrauch und Zustellfehlern.
- Mit 365 Total Backup lassen sich Postfächer und Dateien bei Bedarf schnell wiederherstellen.
Backup, Governance und Wiederherstellung
Cybersicherheit in der Logistik erfordert zuverlässige Tools für den täglichen Einsatz. 365 Total Backup unterstützt die schnelle Wiederherstellung im Bedarfsfall. 365 Permission Manager steuert Zugriffsrechte und reduziert damit das Risiko einer unbeabsichtigten Offenlegung von Daten.
Cyberresilienz in der Logistik stärken, bevor sich Störungen ausbreiten
Mit Hornetsecurity können Logistikunternehmen folgende Bereiche stärken:
- Sensibilisierung der Mitarbeiter für Phishing, Identitätsmissbrauch und Dokumentenbetrug
- E-Mail- und Domain-Schutz für die Kommunikation mit Lieferanten und Kunden sowie für die interne Kommunikation
- Microsoft-365-Governance, Berechtigungsverwaltung und Transparenz über Tenants
- Backup- und Wiederherstellungsbereitschaft, um den Betrieb auch bei Ausfällen zentraler Systeme aufrechtzuerhalten
Warten Sie nicht, bis Störungen Ihre Lieferkette beeinträchtigen. Stärken Sie Ihre Abwehr noch heute mit dem Security Awareness Service von Hornetsecurity. Wenn Ihre Mitarbeiter Cyberbedrohungen und ihre Warnsignale kennen, lässt sich das Risiko menschlicher Fehler deutlich senken.
Kontaktieren Sie uns jetzt, damit Ihre Logistikabläufe auch vor den digitalen Bedrohungen von morgen geschützt sind.
Fazit: Cyberresilienz hält den Warenverkehr am Laufen
Mit der fortschreitenden Digitalisierung der Logistik gewinnt Cybersicherheit angesichts zunehmender Cyberrisiken weiter an Bedeutung. Unternehmen sollten gezielte Schutzmaßnahmen ergreifen: Identitäten absichern, Kommunikationskanäle schützen, Risiken durch Drittanbieter steuern, Mitarbeiter schulen und belastbare Wiederherstellungspläne entwickeln. So können sie ihren Logistikbetrieb auch bei Cyberbedrohungen zuverlässig aufrechterhalten.
FAQ
Warum ist Cybersicherheit in der Logistikbranche wichtig?
Die Branche ist auf vernetzte Systeme und schnelle Kommunikation angewiesen. Ein plötzlicher Cyberangriff kann sowohl den Warenverkehr als auch den Informationsfluss unterbrechen. Das kann zu Verzögerungen, Schäden an Sendungen und Vertrauensverlust bei Kunden führen.
Was sind die drei größten Cyberbedrohungen für Logistikunternehmen?
1. Phishing
2. Business email compromise
3. Ransomware-Angriffe
Diese Bedrohungen nutzen den Bedarf der Branche an schneller Kommunikation aus und können erhebliche Probleme verursachen, etwa Lieferverzögerungen oder fehlerhafte Informationen.
Wie können Unternehmen ihre Widerstandsfähigkeit gegenüber Cyberbedrohungen verbessern?
– Kommunikationskanäle schützen
– Identitäten vorrangig absichern
– Mitarbeiter für Cybersicherheit sensibilisieren
– Risiken durch Drittanbieter steuern
– Belastbare Wiederherstellungspläne entwickeln
Mit diesen Maßnahmen können Unternehmen ihren Betrieb auch dann zuverlässig aufrechterhalten, wenn Cyberangriffe zunehmen.