Cybersécurité dans la logistique, la distribution et le transport : comment sécuriser une chaîne d’approvisionnement disponible en permanence
La cybersécurité dans la logistique n’est plus un sujet secondaire réservé à l’IT. Elle est devenue un élément essentiel au bon fonctionnement des entreprises du secteur. Cette évolution concerne les opérateurs, les distributeurs, les transporteurs et les entrepôts. La cybersécurité est indispensable pour maintenir la disponibilité des services, préserver l’intégrité des expéditions et renforcer la confiance des clients.
À mesure que les systèmes de transport se numérisent dans l’aviation, le maritime, le ferroviaire, le routier et l’entreposage, une seule cyberattaque peut interrompre à la fois les flux physiques de marchandises et les flux de données.
Le secteur de la logistique dépend fortement du respect des délais, de la coordination et de la fiabilité des informations. Un retard dans des documents douaniers, l’email compromis d’un fournisseur ou de fausses mises à jour d’itinéraire peuvent provoquer des perturbations qui touchent plusieurs entreprises, et pas seulement une seule.
Ce guide Hornetsecurity consacré à la logistique présente l’état actuel de la cybersécurité dans le secteur, met en évidence les différents risques, explique l’influence de l’IA et propose des mesures concrètes pour assurer une circulation efficace des marchandises.
Table des matières
Pourquoi la logistique, la distribution et le transport font face à un risque cyber particulier
Des chaînes d’approvisionnement interconnectées créent une exposition partagée
La cybersécurité dans la logistique doit tenir compte du fait qu’aucun acteur ne travaille de manière isolée. Transporteurs, courtiers, prestataires logistiques tiers, entrepôts, systèmes douaniers, ports, fournisseurs, détaillants et clients échangent en permanence des informations via des emails, des portails, des API, des services cloud et des appareils mobiles.
Cette interconnexion améliore l’efficacité de la chaîne d’approvisionnement, mais elle signifie aussi qu’un seul point faible peut servir de porte d’entrée vers un réseau plus large.
C’est pourquoi la mise en place de chaînes d’approvisionnement résilientes est à la fois un défi technologique et un enjeu de gouvernance. Une entreprise de logistique peut très bien sécuriser son propre tenant Microsoft 365 tout en restant exposée à cause d’un partenaire de fret compromis, d’un compte fournisseur non géré ou d’une intégration d’entrepôt mal gouvernée. Autrement dit, la cybersécurité des entreprises de logistique doit dépasser les limites de l’entreprise elle-même.
Cybersecurity Report 2026
L’accélération des menaces mondiales sous l’impulsion de l’IA
La disponibilité est encore plus critique que dans de nombreux autres secteurs
Tous les secteurs sont concernés par les interruptions de service, mais leurs effets sont particulièrement marqués dans la logistique. Une défaillance des systèmes peut retarder les expéditions, entraîner des correspondances manquées, immobiliser des véhicules et provoquer la saturation des entrepôts. Cela montre pourquoi la cybersécurité doit être abordée dans la logistique sous l’angle de la continuité des activités et de la fourniture des services.
Elle doit être considérée comme une priorité critique, et pas seulement comme une question de conformité.
Au final, protéger les systèmes ne sert pas uniquement à respecter les exigences de conformité : il s’agit aussi de maintenir les opérations logistiques sur la bonne voie et de satisfaire les clients.
L’entrepôt numérique et la flotte connectée
La numérisation des entrepôts renforce les enjeux de sécurité
Les entrepôts modernes utilisent de nombreux systèmes qui améliorent la visibilité et le débit, notamment :
- les plateformes Warehouse Management Systems (WMS)
- la robotique
- les convoyeurs intelligents
- les caméras connectées
- les scanners portables
- les applications mobiles
- les tableaux de bord Cloud
- des workflows de plus en plus automatisés
C’est l’un des principaux défis de cybersécurité pour les entreprises de logistique : la numérisation augmente à la fois la vitesse et la complexité.
McKinsey a constaté que la plupart des responsables logistiques interrogés prévoient d’adopter au moins dix nouveaux cas d’usage numériques au cours des trois prochaines années. Cette tendance montre clairement la direction prise par le secteur. Elle explique aussi pourquoi les bonnes pratiques de cybersécurité dans la logistique doivent désormais inclure des contrôles d’identité plus stricts, une meilleure visibilité sur les actifs et une gestion des changements plus rigoureuse pour les systèmes d’entrepôt.
RFID, GPS et télématique améliorent la visibilité, mais élargissent la surface d’attaque
La RFID, le GPS et la télématique des flottes sont des outils essentiels, car ils permettent de suivre les actifs, d’améliorer les processus de livraison, d’optimiser les itinéraires et de réagir rapidement en cas de problème. Toutefois, plus les entreprises dépendent de données exactes, plus elles doivent tenir compte des risques de manipulation et de fraude.
Compte tenu de l’importance de la RFID, du GPS et de la télématique pour l’efficacité opérationnelle, les entreprises doivent rester vigilantes face aux risques pouvant compromettre l’intégrité de leurs données.
Un signal de localisation erroné, des identifiants d’appareil compromis ou une fausse mise à jour de livraison ne sont pas de simples problèmes IT. Ils peuvent entraîner de mauvaises décisions sur le terrain, retarder les transferts ou créer une confusion coûteuse sur la localisation réelle des marchandises.
La cybersécurité dans la logistique doit désormais protéger à la fois les systèmes et l’intégrité des données opérationnelles qu’ils produisent.
Principaux défis de cybersécurité : ce que les responsables logistiques doivent surveiller
Phishing, Business email compromise et attaques contre les identités
L’email reste l’un des points d’entrée les plus simples dans le secteur de la logistique, et cela s’explique facilement. Le secteur dépend fortement de communications rapides concernant les factures, les changements d’itinéraire, les documents douaniers, les calendriers de livraison, les demandes des fournisseurs et les exceptions signalées par les clients. Les attaquants savent qu’une petite modification dans une communication peut provoquer d’importantes erreurs opérationnelles.
Les tentatives d’usurpation, les piratages de comptes et les faux messages convaincants sont fréquents. De petits incidents, comme de faux avis de livraison ou des factures trompeuses, peuvent rapidement entraîner des problèmes plus graves.
Ransomwares et extorsion contre des opérations sensibles aux délais
Les attaques par ransomware restent un problème majeur, en particulier pour les entreprises qui dépendent de la planification, du routage, des informations douanières et de la gestion des stocks. Leur impact peut être considérable : une perturbation des systèmes de répartition ou des opérations d’entrepôt peut retarder les livraisons et faire manquer des échéances.
Renforcer la résilience de la chaîne d’approvisionnement exige de travailler à la fois sur la prévention et sur les méthodes de reprise, les solutions de sauvegarde, les stratégies de réponse aux incidents et l’identification claire des systèmes critiques.
Il faut garder à l’esprit qu’une application rapide des correctifs est essentielle, mais qu’elle ne constitue qu’une mesure temporaire. Des processus doivent donc garantir la mise à jour continue de tous les systèmes critiques.
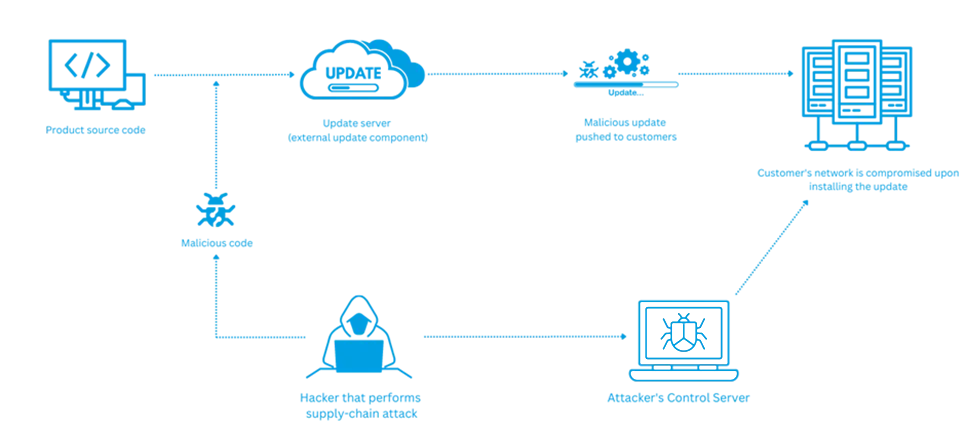
Compromission de la chaîne d’approvisionnement et risques liés aux tiers
Les attaquants ciblent de plus en plus les fournisseurs et prestataires de confiance, car une seule compromission peut toucher de nombreuses entreprises en même temps. Les secteurs du transport et de la distribution sont particulièrement exposés en raison de leurs réseaux de confiance denses et de la pression permanente liée aux délais.
L’amélioration de la cybersécurité passe par une gouvernance solide des fournisseurs, des audits des accès, une segmentation efficace et une définition claire de la responsabilité des intégrations tierces.
Une sécurité efficace de la chaîne d’approvisionnement ne consiste pas seulement à choisir des partenaires fiables. Elle doit aussi limiter ce que peuvent faire les comptes susceptibles d’être compromis.
Le rôle de l’IA dans la cybersécurité logistique
Comment les attaquants utilisent l’IA
L’IA renforce les attaques traditionnelles au lieu de les remplacer. Les acteurs malveillants peuvent désormais produire des emails de phishing plus convaincants, traduire leurs escroqueries dans plusieurs langues et créer de faux documents très réalistes. Ces techniques représentent un risque important dans des secteurs où les communications sont rapides, comme le transport. Cette hausse des fraudes assistées par l’IA touche le transport comme les autres secteurs.
Le rapport 2025 de la NMFTA sur la cybersécurité met notamment en avant l’essor du phishing renforcé par l’IA, le vol de marchandises facilité par des moyens numériques et les menaces qui ciblent les actifs connectés à l’IoT.
Comment les équipes de défense doivent utiliser l’IA
Les équipes de défense ont tout intérêt à exploiter l’IA, tout en gardant des attentes réalistes. L’IA peut contribuer à détecter les anomalies, à hiérarchiser les alertes, à protéger les boîtes aux lettres, à analyser les comportements et à accélérer le triage.
Elle peut révéler des tendances qui passeraient autrement inaperçues lorsque les équipes sont submergées de journaux ou d’activités liées aux boîtes aux lettres. Mais l’IA ne constitue pas une solution complète à elle seule. Elle est plus efficace dans une approche de sécurité multicouche qui inclut toujours des configurations sécurisées, l’authentification multifacteur, les sauvegardes, la segmentation et la formation des utilisateurs.
La cybersécurité dans la logistique progresse lorsque les personnes, les processus et les technologies fonctionnent ensemble. Sans discipline, une automatisation avancée n’est qu’un bruit supplémentaire sur un tableau de bord plus élaboré.
Une stratégie de défense pratique pour le secteur de la logistique
Sécuriser d’abord la couche de collaboration
Pour de nombreuses entreprises de logistique, la couche de collaboration reste le point d’entrée le plus rapide pour les attaquants. Elle comprend Microsoft 365, l’email, les documents partagés, les communications avec les partenaires et les identités des utilisateurs. Le renforcement de cette couche est donc une bonne pratique essentielle de cybersécurité dans la logistique. Mettez en place :
- une authentification multifacteur (MFA) résistante au phishing
- des contrôles des accès privilégiés
- une protection des domaines
- un filtrage sécurisé des emails
- une gouvernance stricte des droits d’accès
Le Security Awareness Service d’Hornetsecurity joue ici un rôle essentiel. Les équipes des opérations, de la finance, de la répartition et du service client travaillent sous une pression constante que les attaquants peuvent exploiter. La formation leur apprend à reconnaître les tentatives d’usurpation, la fraude documentaire, les liens suspects et les demandes inhabituelles, afin d’éviter des erreurs coûteuses.
Protéger la couche de continuité
Pour une entreprise de logistique, l’objectif principal de la cybersécurité est de maintenir les opérations. Des plans efficaces de sauvegarde et de reprise, des procédures claires de réponse aux incidents et des mesures de continuité des activités permettent de gérer une situation difficile sans la laisser se transformer en crise prolongée. L’objectif n’est pas d’éviter chaque incident, mais de reprendre rapidement les activités, de restaurer les services importants et de limiter les perturbations.
Réduire les angles morts entre l’IT, l’OT et les systèmes partenaires
Différentes équipes gèrent les technologies d’entrepôt, les systèmes de flotte, les applications bureautiques et les plateformes fournisseurs. C’est normal, mais des problèmes apparaissent lorsqu’il n’existe aucune vue d’ensemble claire. Pour y remédier, il faut améliorer la visibilité des actifs, gérer les risques fournisseurs, segmenter les responsabilités et définir clairement les rôles de chacun.
Une stratégie solide de résilience de la chaîne d’approvisionnement va au-delà d’un programme de sécurité de base. Elle aligne les contrôles cyber sur les besoins opérationnels. Elle prend en compte les systèmes critiques, les identités et les risques de sécurité possibles pour renforcer la résilience de la chaîne d’approvisionnement, au lieu d’ajouter simplement de nouveaux outils.
Comment Hornetsecurity aide les entreprises de logistique à renforcer leur cyber résilience
Hornetsecurity propose aux entreprises de logistique une solution tout-en-un de sécurité Microsoft 365, de gouvernance, de risque, de conformité et de sauvegarde.
Notre gamme 365 Total Protection comprend des outils essentiels pour gérer les risques, assurer la conformité et sauvegarder les données.
Le Plan 4 convient particulièrement aux entreprises qui souhaitent améliorer la protection de leurs données. C’est l’occasion de créer un environnement plus sûr et mieux protégé pour votre entreprise.
Email, identité et sensibilisation
- Advanced Threat Protection (ATP) analyse les pièces jointes et les liens potentiellement dangereux avant qu’ils n’atteignent votre boîte de réception, ce qui renforce la sécurité globale.
- DMARC et AI Recipient Validation réduisent le risque d’usurpation de marque et les erreurs de livraison.
- 365 Total Backup vous permet de restaurer rapidement les boîtes aux lettres et les fichiers lorsque cela est nécessaire.
Sauvegarde, gouvernance et reprise
La cybersécurité dans la logistique repose sur des outils solides pour les besoins quotidiens. 365 Total Backup permet une restauration rapide lorsque cela est nécessaire, tandis que 365 Permission Manager contrôle les accès afin de réduire le risque d’exposition accidentelle des données.
Renforcer la cyber résilience logistique avant qu’une perturbation ne se propage
En choisissant Hornetsecurity, les entreprises de logistique peuvent renforcer :
- la sensibilisation des utilisateurs face au phishing, à l’usurpation et à la fraude documentaire
- la protection des emails et des domaines pour les communications avec les fournisseurs, les clients et les équipes internes
- la gouvernance Microsoft 365, le contrôle des autorisations et la visibilité du tenant
- la préparation à la sauvegarde et à la reprise afin d’assurer la continuité lorsque les systèmes principaux sont perturbés
N’attendez pas qu’une perturbation affecte votre chaîne d’approvisionnement. Renforcez dès aujourd’hui vos défenses avec le Security Awareness Service de Hornetsecurity. Former les équipes aux cybermenaces et à leur détection peut fortement réduire le risque d’erreur humaine.
Contactez-nous dès maintenant pour protéger vos opérations logistiques contre les menaces numériques de demain.
Conclusion : la cyber résilience permet aux marchandises de continuer à circuler
À mesure que la logistique se numérise, la cybersécurité devient plus importante en raison de l’augmentation des risques de cyberattaque. Les entreprises doivent se concentrer sur quelques mesures clés pour se protéger : sécuriser les identités, protéger les canaux de communication, gérer les risques liés aux tiers, former les utilisateurs et mettre en place un plan de reprise solide. Ces mesures de cybersécurité contribuent à maintenir le bon fonctionnement des opérations logistiques.
FAQ
Pourquoi la cybersécurité est-elle importante dans le secteur de la logistique ?
Il est essentiel de comprendre que le secteur dépend de systèmes connectés et de communications rapides. Une attaque soudaine peut perturber le mouvement des marchandises et la circulation des informations. Elle peut entraîner des retards, endommager des expéditions et réduire la confiance des clients.
Quelles sont les trois principales cybermenaces auxquelles les entreprises de logistique sont confrontées ?
1. Phishing
2. Business email compromise
3. Attaques par ransomware
Ces menaces exploitent le besoin de communication rapide du secteur et peuvent provoquer de graves problèmes, comme des retards de livraison ou la diffusion d’informations erronées.
Quelles mesures les entreprises peuvent-elles prendre pour renforcer leur résilience face aux cybermenaces ?
– Protéger les canaux de communication
– Donner la priorité à la sécurisation des identités
– Former les utilisateurs à la cybersécurité
– Gérer les risques liés aux tiers
– Développer des plans de reprise solides
En appliquant ces mesures, les entreprises peuvent maintenir leurs opérations, même si les cyberattaques deviennent plus fréquentes.