Según el Ransomware Report 2027 de Hornetsecurity by Proofpoint
Las empresas apuestan por una protección básica frente al ransomware, pero sólo un 55% confía en estar tomando las medidas adecuadas
- La incidencia del ransomware está disminuyendo según un 18% de los encuestados, frente al 24% del año pasado.
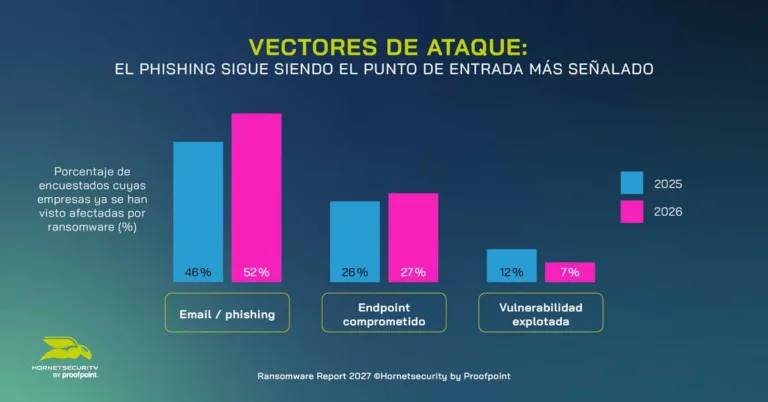
- La prevención ante este tipo de ataques se amplía: el 91% protege sus copias de seguridad y el 84% cuenta con un plan de recuperación ante desastres.
- El phishing sigue siendo el vector de entrada más habitual según el 52% de los afectados por ransomware.
- La concienciación en materia de seguridad está aumentando: el 84% de las organizaciones ofrece formación, 10 puntos más que en año pasado
Madrid, España (27 October 2026) – Hornetsecurity by Proofpoint, líder global en soluciones de ciberseguridad, ha presentado su Ransomware Report 2027, un estudio que revela que las organizaciones están hoy mejor preparadas que nunca para hacer frente a los ataques de ransomware, aunque la confianza en las medidas de protección que están tomando sigue siendo limitada.
A pesar de la amplia implantación de herramientas preventivas, casi la mitad (45%) de los encuestados no confía en la eficacia de la estrategia de protección de su empresa frente al ransomware.
La incidencia del ransomware vuelve a caer hasta el 18%
El número de empresas que han informado de un ataque de ransomware ha descendido hasta alrededor del 18%, con respecto al 24% del informe del año pasado, volviendo a colocarse en la misma línea de la cifra registrada hace dos años (18,6%).
La realidad es que muchas organizaciones tienen ya establecidas las principales medidas de protección frente al ransomware: el 84% cuenta con un plan de recuperación ante desastres, frente al 82% del informe del año pasado; y el 91% protege sus copias de seguridad frente al ransomware.
El phishing sigue siendo uno de los principales vectores de entrada
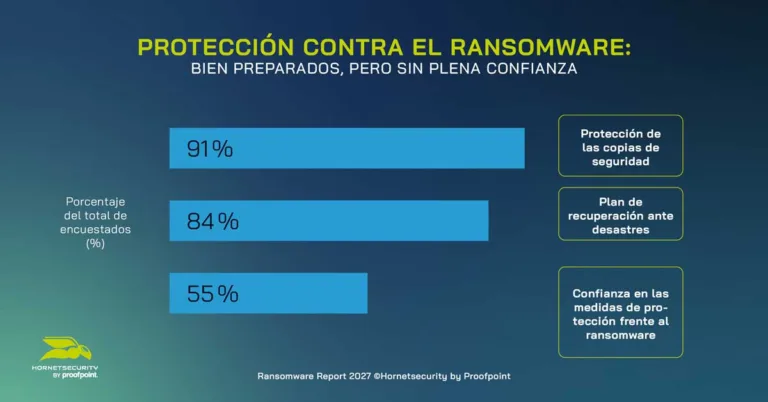
Según el estudio, el correo electrónico o el phishing siguen siendo el principal vector de entrada de los ataques. Entre las organizaciones que han sufrido un incidente de ransomware, el 52% señala el correo electrónico o el phishing como vía de entrada, frente al 46% del año pasado. Los endpoints comprometidos ocupan el segundo lugar, con un 27%, prácticamente sin cambios con respecto al estudio anterior, y el 7% señala otras vulnerabilidades.
Esta prevalencia del phishing y los endpoints comprometidos demuestra la importancia que tiene la concienciación de los empleados en la defensa de la empresa frente al ransomware.
Cada vez menos víctimas de ransomware pagan un rescate
Entre las organizaciones encuestadas que han sufrido un ataque de ransomware, solo el 3% confirma que pagó un rescate para recuperar sus datos. Este dato subraya la importancia de contar con opciones de recuperación fiables, copias de seguridad protegidas y procesos de recuperación eficaces, que pueden ayudar a mantener los datos intactos y reanudar las operaciones tras un ataque.
“Las empresas han reforzado notablemente sus defensas frente al ransomware gracias a copias de seguridad, soluciones de recuperación ante desastres o formación y concienciación en seguridad para los empleados. Todos estos elementos forman ya parte de la base de seguridad de muchas organizaciones, lo que constituye un paso importante” afima Daniel Hofmann, CEO de Hornetsecurity by Proofpoint. “Al mismo tiempo, nuestro trabajo diario revela la rapidez con la que evolucionan los métodos de los atacantes. Utilizan la IA para hacer más convincentes sus intentos de engaño, combinan el correo electrónico con otras herramientas de comunicación en ataques multicanal o emplean nuevas técnicas para eludir los mecanismos de seguridad”, añade. “Para las organizaciones, alcanzar un determinado nivel de seguridad una sola vez no es suficiente. La concienciación sobre seguridad, las soluciones tecnológicas y los procesos de seguridad deben mantenerse al día con los nuevos métodos de ataque”, concluye Hofmann.
Aumenta la concienciación sobre seguridad
Las empresas también están reforzando sus precauciones en lo que respecta al factor humano. En este sentido, el 84% de los encuestados afirma que su empresa ofrece formación en concienciación sobre seguridad (10 puntos más con respecto al 74% del informe anterior), lo que representa uno de los mayores cambios registrados en el estudio de este año.
Esta tendencia es especialmente relevante porque el phishing sigue siendo el principal vector de entrada del ransomware. Las empresas se centran cada vez más en preparar a sus empleados frente a las nuevas ciberamenazas y en reforzar su capacidad para detectarlas y responder ante ellas.
La IA exige una mejor defensa frente al ransomware
Los métodos de los delincuentes y sus tácticas de engaño están evolucionando. Esto resulta especialmente evidente al analizar el papel de la IA generativa, ya que el 84% de las organizaciones afirma que esta tecnología ha aumentado la preocupación de su organización sobre los ciberataques y el ransomware. De hecho, sólo el 9% cree que sus empleados serían capaces de reconocer de forma fiable un intento de phishing generado por IA o de suplantación de identidad.
Estos resultados revelan una brecha significativa entre la concienciación que existe sobre los riesgos relacionados con la IA y la confianza que hay en la capacidad de los empleados para reconocer estos intentos de ataque.
La protección frente al ransomware debe mantenerse al ritmo de los ataques
El estudio revela que la incidencia de los ataques ha disminuido en comparación con el informe del año anterior y que las medidas básicas de protección están ya implantadas de forma amplia. El phishing y los endpoints comprometidos siguen siendo los vectores de ataque más relevantes, mientras que la IA generativa plantean nuevos desafíos.
En definitiva, la seguridad del correo electrónico, la concienciación de los empleados, la protección de las identidades y los endpoints, así como las copias de seguridad y la recuperación, deben trabajar conjuntamente de forma integrada. Estas medidas pueden ayudar a las organizaciones a prevenir y detectar los ataques en una fase temprana, además de responder rápidamente cuando se producen incidentes y restablecer las operaciones de forma fiable.
Sobre el estudio
Hornetsecurity by Proofpoint ha encuestado a 400 expertos en tecnología y ciberseguridad sobre su experiencia con el ransomware, así como sobre las medidas de protección y recuperación de sus organizaciones. El Ransomware Report 2027 es la sexta encuesta anual de Hornetsecurity sobre ransomware y se llevó a cabo en julio y agosto de 2026.
Puede encontrar más información sobre este estudio aquí.
Acerca de Hornetsecurity
Hornetsecurity by Proofpoint es la unidad de negocio de Proofpoint que comercializa la suite de productos de Hornetsecurity para proveedores de servicios gestionados (MSP) y pequeñas y medianas empresas (PYMES). Ofrece soluciones de seguridad, cumplimiento normativo, backup y concienciación sobre seguridad de última generación, basadas en la nube y que ayuda a empresas y organizaciones de todos los tamaños en todo el mundo. Su producto estrella, 365 Total Protection, es la solución de seguridad en la nube para Microsoft 365 más completa del mercado.
Impulsada por la innovación y la excelencia en ciberseguridad, Hornetsecurity trabaja para construir un futuro digital más seguro y fomentar una cultura de seguridad sostenible gracias a su galardonado portfolio. Hornetsecurity opera en más de 120 países a través de su red internacional de distribución formada por más de 12.000 partners y MSPs. Sus servicios premium son utilizados por más de 125.000 clientes. Para más información, visite www.hornetsecurity.com.
Contacto para medios
Por favor, ponte en contacto con nosotros en [email protected].