Mes Europeo de la Ciberseguridad 2026: Salva el Cyberverse
Cuatro planetas.
Cuatro amenazas.
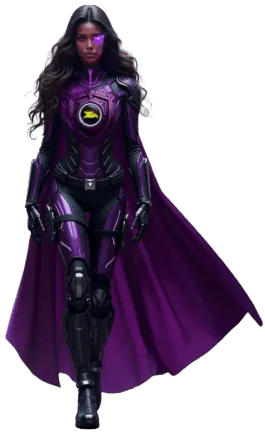
Una tripulación de seguridad.
Este octubre, entra en el Cyberverse y explora cuatro de las ciberamenazas más relevantes de hoy con cuestionarios breves e interactivos: phishing, robo de credenciales, ransomware y suplantación de identidad. Cada misión solo lleva unos minutos.
¿Quieres reforzar la concienciación en ciberseguridad durante todo el año?
Solicita Security Awareness Service de Hornetsecurity y descubre cómo la formación automatizada y continua en concienciación en ciberseguridad puede ayudar a impulsar comportamientos más seguros en toda la organización.
El Mes Europeo de la Ciberseguridad llega al Cyberverse
Cada mes de octubre desde 2012, el Mes Europeo de la Ciberseguridad (ECSM) pone el foco en la seguridad online y en prácticas digitales más seguras. A medida que la IA influye cada vez más en nuestro trabajo diario y en el panorama de amenazas, saber reconocer situaciones sospechosas y responder de forma segura es más importante que nunca.
Por eso hemos creado el Cyberverse: un misterioso agujero negro ha alterado cuatro planetas que antes eran estables y los ha transformado en entornos marcados por el phishing, el robo de credenciales, el ransomware y la suplantación de identidad.
Durante octubre, cuatro misiones tipo cuestionario invitan a tu equipo a explorar estas amenazas planeta a planeta. Cada escenario se basa en situaciones que pueden darse en el día a día del trabajo: desde un email de phishing convincente hasta una solicitud de pago urgente que quizá no sea lo que parece.
El objetivo es sencillo: reconocer la amenaza, tomar una decisión segura y llevarte una lección práctica para tu trabajo diario.
DESCUBRE LOS CUATRO PLANETAS
Cada planeta representa una ciberamenaza distinta. Descubra qué hace peligrosa a cada amenaza, completa el cuestionario correspondiente y explora más contenidos de Hornetsecurity.
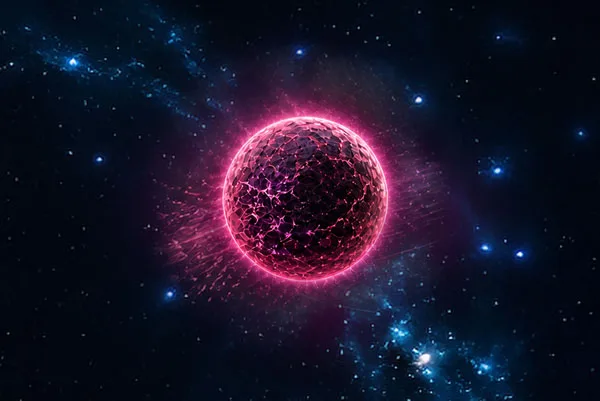
Obscura
Obscura fue en su día un centro de comunicación de confianza. Bajo la influencia del agujero negro, sus mensajes, enlaces, archivos adjuntos y códigos QR se han convertido en herramientas de engaño.
Tu misión
Examina un email realista y descubre las señales de alerta ocultas. Presta especial atención al remitente, al contexto, al enlace y a la acción solicitada.
¿Cuál es la amenaza?
El phishing usa mensajes engañosos para convencer a los destinatarios de que hagan clic en enlaces maliciosos, abran archivos adjuntos, revelen credenciales o aprueben acciones fraudulentas. Los intentos más convincentes suelen parecer comunicaciones empresariales normales y crean un motivo creíble para actuar con rapidez. La IA puede ayudar a los atacantes a crear mensajes aún más pulidos, personalizados y naturales, por lo que los errores ortográficos y el lenguaje extraño ya son señales de alerta mucho menos fiables.
¿Por qué importa?
Un solo intento de phishing con éxito puede ser el punto de partida para el robo de credenciales, la toma de control de cuentas, infecciones de malware u otros ataques dentro de una organización.
Más información sobre Phishing
¿Quieres explorar esta amenaza con más detalle? Lee nuestro artículo en la Knowledge Base “¿Qué es un ataque de phishing?”
Credentia
Credentia se creó para proteger identidades digitales y controlar el acceso a sistemas importantes. El agujero negro ha debilitado sus defensas y ha puesto en riesgo contraseñas, procesos de autenticación y cuentas de usuario.
Tu misión
Realiza el cuestionario “How Strong Is Your Digital Access Shield?” y evalúa tus propios hábitos en torno a contraseñas, gestores de contraseñas, MFA, páginas de inicio de sesión y actividad de autenticación sospechosa.
¿Cuál es la amenaza?
El robo de credenciales ocurre cuando los atacantes consiguen información de inicio de sesión o acceso de autenticación que les permite entrar en una cuenta como si fueran el usuario legítimo.
Esto puede ocurrir mediante páginas de inicio de sesión falsas, mensajes de phishing, reutilización de contraseñas, tokens de autenticación robados o procesos MFA manipulados. La IA puede ayudar a los atacantes a investigar objetivos, personalizar mensajes para robar credenciales y hacer que las solicitudes fraudulentas parezcan más relevantes y convincentes.
¿Por qué importa?
Una vez comprometida una cuenta, los atacantes pueden acceder a información sensible, servicios cloud y comunicaciones internas, y usar esa cuenta de confianza como punto de partida para nuevos ataques.
Más información sobre el robo de credenciales
¿Quieres ver cómo funcionan los ataques modernos contra la autenticación? Lee nuestro blog “La seguridad de los datos en la nube.”
Cipher
Cipher fue en su día un entorno seguro para almacenar y procesar datos valiosos. Tras la corrupción, sus sistemas empezaron a bloquear archivos e impedir que la tripulación accediera a información importante.
Tu misión
Entra en la simulación “Save the Space Station” y decide cómo responderías cuando un archivo sospechoso va seguido de un comportamiento inusual del dispositivo.
¿Cuál es la amenaza?
El ransomware es software malicioso que se utiliza para interrumpir el acceso a sistemas o datos y extorsionar a las organizaciones. Los incidentes modernos de ransomware pueden incluir cifrado, robo de datos e interrupciones en múltiples sistemas. La IA y la automatización pueden ayudar a los actores de amenazas a acelerar y adaptar partes de un ataque. Por eso, informar rápido sigue siendo una de las acciones más importantes cuando algo parece sospechoso.
¿Por qué importa?
Un incidente de ransomware puede afectar a mucho más que un dispositivo. Puede interrumpir las operaciones, comprometer información sensible y crear importantes retos de recuperación para toda la organización.
Más información sobre ransomware
¿Quieres saber más sobre la evolución del panorama del ransomware? Lee nuestro artículo del blog “Lo que 2025 nos está enseñando acerca del ransomware y el futuro de la ciberresiliencia.”
Coming up…
Este planeta sigue bloqueado.
Vuelve el 26 de octubre a las 9:30 para descubrir la amenaza y empezar la misión.
Mantén la misión más allá de octubre
El Mes Europeo de la Ciberseguridad crea un momento valioso para refrescar conocimientos, cuestionar suposiciones y fomentar conversaciones sobre comportamientos seguros.
Pero una concienciación duradera requiere algo más que una campaña puntual.
Security Awareness Service de Hornetsecurity está diseñado para la formación continua y automatizada en concienciación. Combina e-training según las necesidades, simulaciones realistas de spear phishing y medición del comportamiento de seguridad para apoyar una concienciación sostenible durante todo el año.
Simulaciones de spear phishing muy personalizadas y realistas
Spear Phishing Engine envía automáticamente simulaciones de phishing adaptadas de forma individual según el rol, el departamento y el contexto de empresa de cada persona. Los emails varían en contenido, dificultad y momento de envío, lo que crea un entorno de formación realista en el que no basta con avisar a otros sobre el mismo mensaje de phishing.
Formación automatizada y basada en la demanda
Awareness Engine evalúa el comportamiento de seguridad y proporciona automáticamente e-training relevante según las necesidades de usuarios y grupos. Así se reduce la formación innecesaria y se refuerza el aprendizaje donde hace falta.
Mide el comportamiento de seguridad con el ESI®
Employee Security Index (ESI®) ofrece una forma estandarizada de medir y supervisar el comportamiento de seguridad en toda la organización, y ayuda a identificar dónde pueden ser necesarias medidas adicionales de concienciación.
Muy pronto: Awareness Coach en Microsoft Teams
Awareness Coach añade un seguimiento interactivo a la formación en seguridad.
Tras completar un e-training asignado, los usuarios reciben un contacto directo en Microsoft Teams y responden a tres preguntas breves relacionadas con lo que acaban de aprender. En lugar de terminar el recorrido de aprendizaje en “formación completada”, Awareness Coach anima a recordar y reforzar activamente las lecciones clave.
Aprovecha el impulso del Mes Europeo de la Cyberseguridad y convierte el comportamiento seguro en parte del trabajo diario.
FAQ
¿Qué es el Mes Europeo de la Ciberseguridad?
El Mes Europeo de la Ciberseguridad (ECSM) se celebra cada mes de octubre y es una iniciativa de ámbito europeo destinada a fomentar la concienciación sobre la ciberseguridad. Su objetivo es aumentar el conocimiento sobre las ciberamenazas actuales, promover un comportamiento digital más seguro y ayudar a las personas a protegerse de forma más eficaz frente a los riesgos cibernéticos, tanto en su vida profesional como personal.
¿Cómo funciona la campaña Cyberverse?
Cyberverse convierte cuatro ciberamenazas comunes en cuatro breves misiones interactivas tipo cuestionario. Durante octubre, puedes explorar Obscura, Credentia, Cipher y Mimikon, poner a prueba cómo responderías ante situaciones realistas y aprender comportamientos de seguridad prácticos que se pueden aplicar en el trabajo diario.
Los cuestionarios pueden completarse de forma independiente y solo llevan unos minutos cada uno.
¿Qué ocurre después del Mes Europeo de la Ciberseguridad?
Las organizaciones deben seguir reforzando los comportamientos seguros mediante comunicación regular, simulaciones de phishing y formación continua en concienciación.
Security Awareness Service de Hornetsecurity apoya este proceso con e-training automatizado, simulaciones realistas de spear phishing y evaluación comparativa continua de concienciación mediante Employee Security Index.