Hornetsecurity by Proofpoint、
「2027年版 ランサムウェア攻撃レポート」を発表
ランサムウェア攻撃を受けた組織は約18%に低下、基本的な対策は定着する一方、自社の対策に自信があると回答したのは55%にとどまる
本資料は、ドイツ・ハノーファーにて2026年10月27日(現地時間)に発表したプレスリリースの日本語抄訳版です
クラウドベースのサイバーセキュリティソリューションを提供するHornetsecurity by Proofpoint(ドイツ・ハノーファー)グループ傘下のHornetsecurity株式会社(本社:東京都、カントリーマネージャー:伊藤 利昭、以下、Hornetsecurity)は、ランサムウェア攻撃を受けた経験と、組織の防御・復旧対策に関する調査結果をまとめたレポート「2027年版 ランサムウェア攻撃レポート」を発表したことをお知らせします。
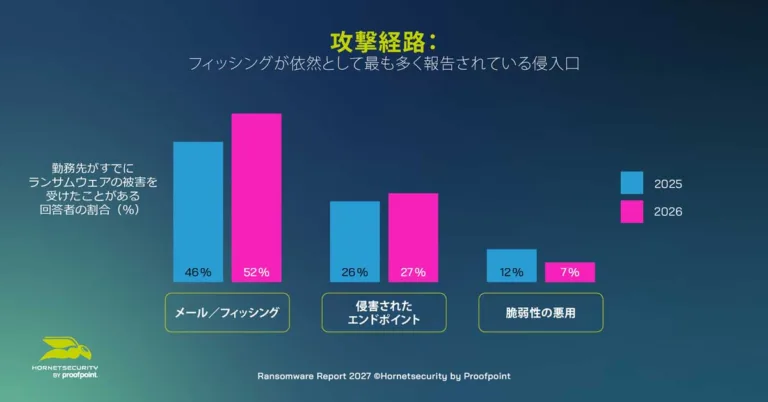
本レポートでは、組織のランサムウェアへの備えが進んでいる一方で、既存の対策に自信を持つ組織は依然として限られていることが明らかになりました。予防策が広く導入されているにもかかわらず、回答者のほぼ半数(45%)が、自社のランサムウェア対策の有効性に自信がないと回答しています。
主な調査結果
- ランサムウェア攻撃を受けた割合が低下:約18%の回答者が、ランサムウェア攻撃を受けたと回答(2026年10月に発表した前回レポートでは24%)
- ランサムウェア対策は広く定着:回答者の91%がバックアップを保護し、84%が災害復旧計画(DRP)を策定
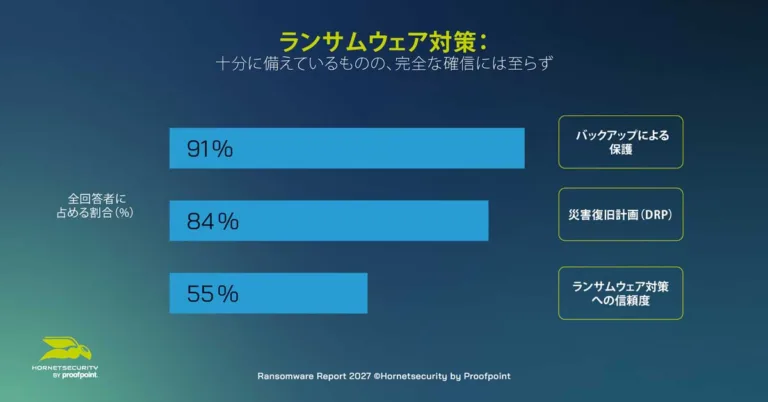
- フィッシングが依然として最も多い侵入経路:ランサムウェア攻撃を受けた組織では、回答者の52%が、メールまたはフィッシングを侵入経路として回答
- セキュリティ意識向上トレーニングが拡大:回答者の84%が、従業員向けにセキュリティ意識向上トレーニングを提供していると回答。前回レポートから10ポイント上昇
ランサムウェア攻撃を受けた組織の割合が約18%に低下
ランサムウェア攻撃を受けたと回答した組織の割合は約18%となり、前回レポートの24%から低下しました。この数値は、2024年10月に発表した前々回レポートで記録した18.6%とほぼ同水準です。
主要なランサムウェア対策は多くの組織で定着しており、災害復旧計画を策定している組織の割合は、前回レポートの82%から84%に上昇しました。また、バックアップストレージをランサムウェアから保護している組織は91%に達しました。
フィッシングが依然として主要な侵入経路
侵入経路に関する回答では、引き続きメールまたはフィッシングが最も多く挙げられました。ランサムウェア攻撃を受けた組織の回答者のうち、メールまたはフィッシングを侵入経路に挙げた割合は52%で、前回レポートの46%から上昇しました。次いで、侵害されたエンドポイントが27%でほぼ横ばいとなり、脆弱性の悪用は7%でした。
フィッシングによる侵入が多いことは、ランサムウェア対策では従業員のセキュリティ意識の向上が重要であることを示しています。また、侵害されたエンドポイントが2番目に多かったことから、メール以外の侵入経路にも対策を広げる必要があります。
身代金を支払った組織は約3%にとどまる
ランサムウェア攻撃を受けたと回答した組織のうち、データを取り戻すために身代金を支払ったと回答した組織は約3%でした。身代金の支払いという攻撃者頼みの手段に依存せずに業務を立て直すには、信頼性の高い復元手段が欠かせません。バックアップを保護し、効果的な復元プロセスを整えておくことで、組織は攻撃を受けた後でも、侵害されていないデータを使って業務を再開しやすくなります。
Hornetsecurity by ProofpointのCEOであるダニエル・ホフマン(Daniel Hofmann)は、次のように述べています。「企業はランサムウェア対策を着実に強化しています。安全なバックアップ、災害復旧、セキュリティ意識向上トレーニングは、今や多くの組織でセキュリティの基盤となっており、これは重要な前進です。その一方で、私たちが日々の業務で目にするのは、攻撃者が手口をいかに急速に進化させているかということです。攻撃者はAIを使って偽装をより巧妙にしたり、メールと他のコミュニケーションツールを組み合わせたマルチチャネル攻撃を仕掛けたり、新たな難読化手法でセキュリティ機能の回避を試みたりしています。組織にとっては、ある程度のセキュリティ水準に一度到達すれば十分、というわけではありません。新たに進化する攻撃手法に歩調を合わせて、セキュリティ意識、技術的な対策、セキュリティプロセスを向上させていく必要があります。」
セキュリティ意識向上トレーニングを提供する組織が増加
組織は、人的要因に関する対策も強化しています。自社でセキュリティ意識向上トレーニングを提供していると回答した割合は84%で、前回レポートの74%から10ポイント上昇しました。10ポイントという上昇幅は、今回の調査項目の中でも特に大きな変化です。
フィッシングはランサムウェアの侵入経路として最も多く挙げられていることから、トレーニングを提供する組織の増加はとりわけ重要な動きです。組織は、サイバー脅威に対する従業員の備えを重視し、脅威を見抜いて対応する力の強化を進めています。
AIによって高まるランサムウェア対策の要求水準
従業員が見抜く必要のある偽装の手口は進化を続けており、その傾向は生成AIにおいて特に顕著です。84%の回答者が、生成AIによって自社のサイバー攻撃・ランサムウェアに対する懸念が高まったと回答しました。一方、AIが生成したフィッシングやなりすましを従業員が確実に見抜けると考えている回答者は、わずか9%にとどまりました。
調査結果からは、AIに関連するリスクの認識と、従業員がAIによる偽装を見抜けるかという自信との間に、大きな隔たりがあることが示されています。
攻撃の変化に歩調を合わせたランサムウェア対策の必要性
本レポートの結果からは、改善と新たな課題が混在する状況が見えてきます。ランサムウェア攻撃を受けた組織の割合は前回レポートから低下し、基本的な対策も広く導入されています。一方で、フィッシングと侵害されたエンドポイントは引き続き主要な侵入経路となっています。
組織は、メールセキュリティ、従業員の意識向上、IDとエンドポイントの保護、そしてバックアップと復元を、連携して機能させる必要があります。これらの対策は、組織が攻撃を防止し、早期に検知し、インシデント発生時には迅速に対応して、業務を確実に復元するうえで役立ちます。
調査について
2027年版 ランサムウェア攻撃レポートのために
本レポートは、Hornetsecurity by Proofpointが400名のIT・サイバーセキュリティ専門家を対象に、2026年7月から8月にかけて実施した、ランサムウェア攻撃を受けた経験と、組織の防御・復旧対策に関する調査結果に基づいています。本調査は、Hornetsecurity by Proofpointが毎年実施しているランサムウェア調査で、今回で6回目となります。
2027年版 ランサムウェア攻撃レポートの詳細は、こちらをご覧ください。.
Hornetsecurity by Proofpointについて
Hornetsecurityは、プルーフポイントのビジネスユニットとして、マネージドサービスプロバイダー(MSP)および中堅・中小企業(SMB)向けに次世代クラウドベースのセキュリティ、コンプライアンス、バックアップ、セキュリティ意識向上ソリューションを提供しています。これらのソリューションは、世界中のあらゆる規模の企業や組織のセキュリティ強化を支援しています。Hornetsecurityは、12,000社以上のチャネルパートナーおよびMSPからなる国際的な販売ネットワークを通じて、120カ国以上で事業を展開しており、125,000社を超えるお客様にプレミアムサービスを提供しています。イノベーションと卓越したサイバーセキュリティを原動力に、受賞歴のあるポートフォリオを通じて、より安全なデジタル社会の実現と持続可能なセキュリティ文化の構築に取り組んでいます。詳細は www.hornetsecurity.com および www.hornetsecurity.com/ja/ をご覧ください。